 連載・実録AIのAPIキーが盗まれた日#1/ 全5回
AIのAPIキーが中国圏から不正利用された朝、まずしたこと
 佐々木 航
この記事でわかること
- 知らせが届いた朝に、最初にした判断
- 読み取りだけで全台を調べた 8 つの項目
- 侵入の跡が無いのに、キーが危なかった理由
確認した環境: 2026年10月14〜15日の対応の記録 / 2026年10月15日に確認
連載の第 1 回です。次は 第 2 回 盗まれたAPIキーはどこで使われた?転売の中継「中転站」の正体です。
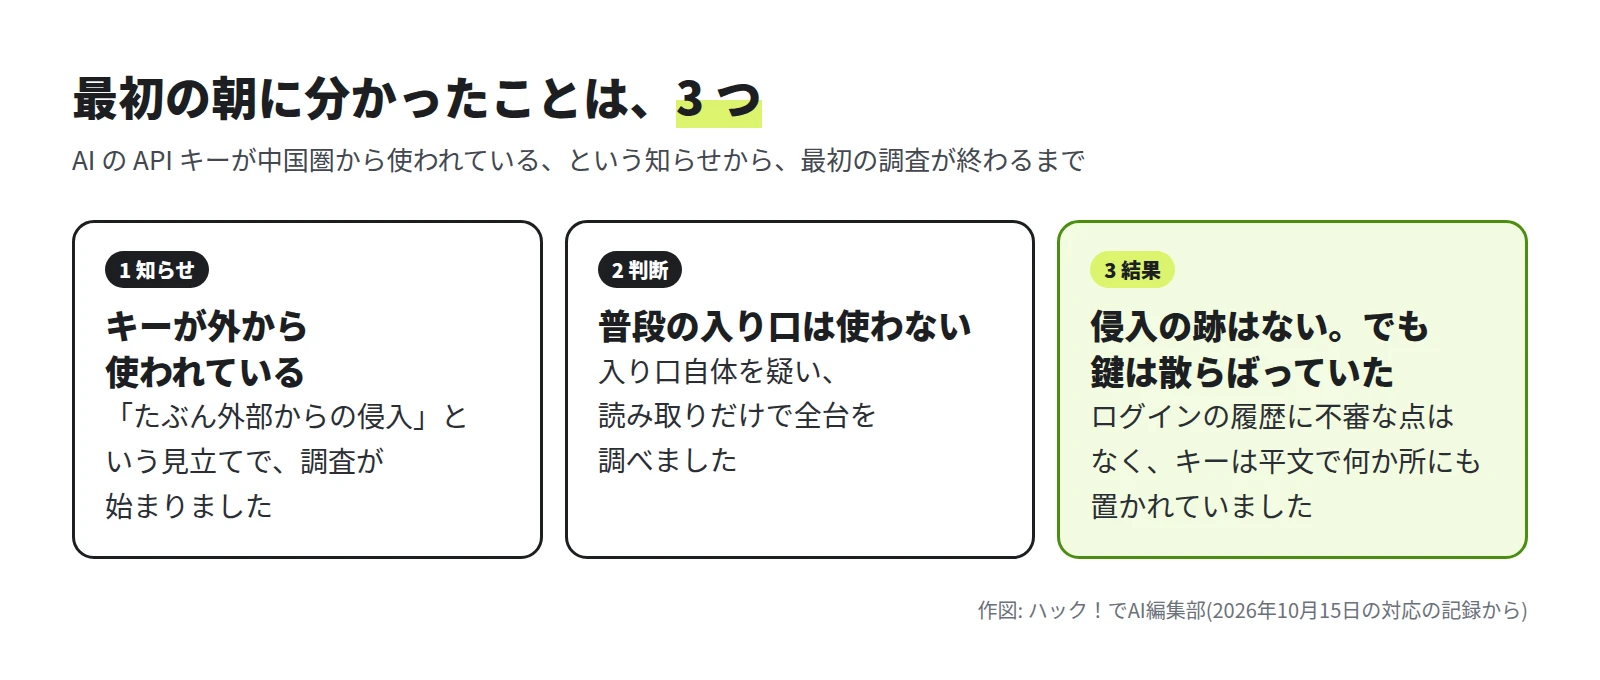
AI の API キーが中国圏から不正利用されている、という知らせが届いた朝のことを書きます。結論から言うと、最初の調査で、外から侵入された跡は見つかりませんでした。一方で、キーは平文(そのまま読める文字)で、あちこちに置かれていました。この回では、その朝の判断と、調べた順番を説明します。
この連載は、編集部が管理しているサーバーで 2026年10月14日から15日に起きた出来事の記録です。編集長の指示と承認のもとで、Claude Code(AI がパソコンやサーバーの作業を手伝う道具)が、調査から封じ込めまでを手伝いました。この記事を出す時点で、漏れた可能性のある鍵と権限は、取り消して作り直してあります。社内の仕組みの名前や台数など、守りに関わることは書いていません。
朝に届いた知らせ
その日は、短い伝言で始まりました。
中国圏から AI の API キーが不正利用されている。たぶん外部からの侵入。ふだんの入り口は使わず、全台を見て、原因と侵入経路を洗ってほしい
ここでの「全台」は、編集部が管理しているサーバーのすべてです。
伝言には、2 つの見立てが入っています。1 つ目は「外部からの侵入だろう」。2 つ目は「ふだんの入り口も疑わしい」です。この 2 つが、その後の作業の進め方を決めました。
判断 1: ふだんの入り口を使わない
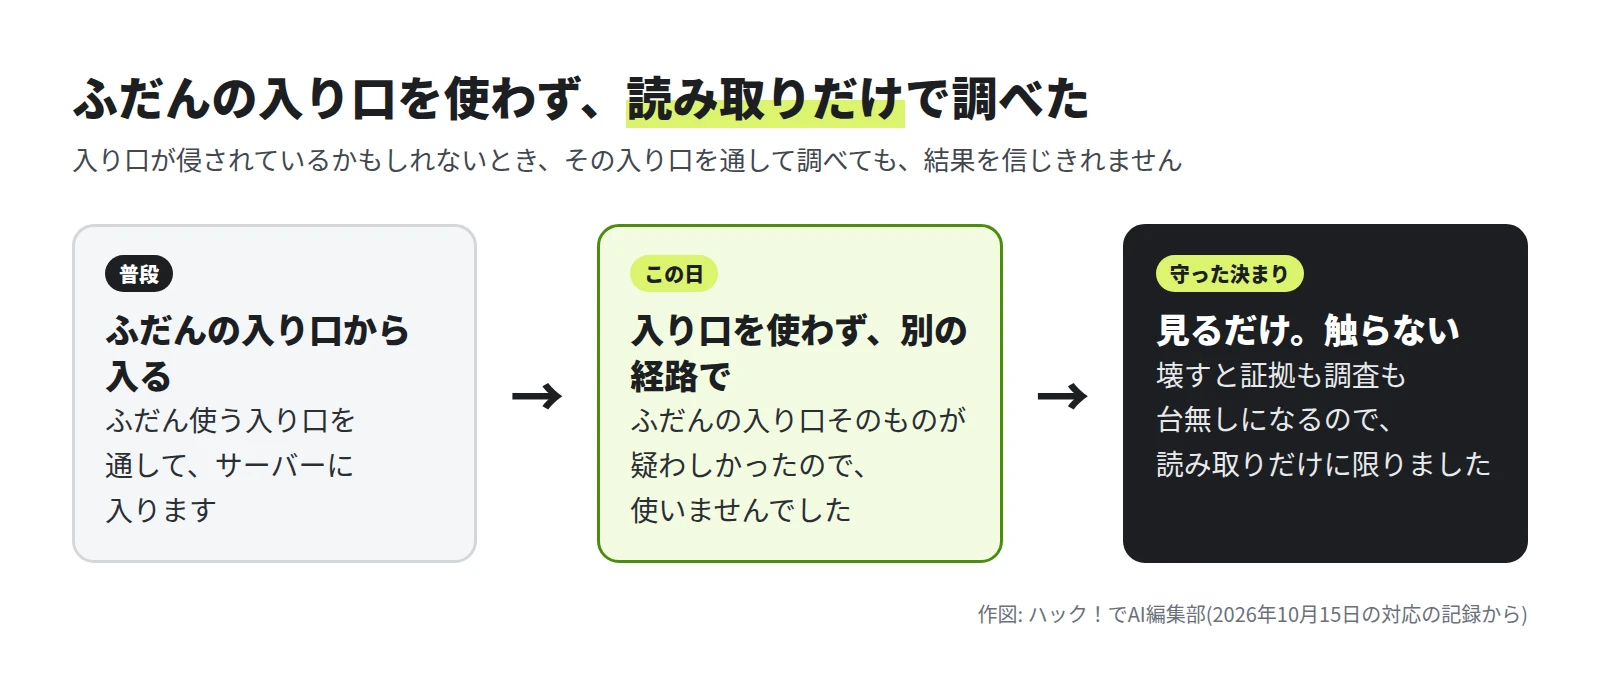
ふだんサーバーに入るときには、決まった入り口を使っています。仕組みの中身は、守りに関わるので書きません。
ただし、この日は、その入り口自体が侵されているかもしれない、という状況でした。侵されているかもしれない道具の上で調べると、見えたものを信じきれません。
そこで、ふだんの入り口はいったん使わず、別の経路で各サーバーを調べました。
なぜ、入り口まで疑ったのか
知らせの時点で分かっていたのは、「キーが外で使われている」ことだけでした。キーがどこから出たのかは、分かっていません。
入り口に問題があれば、調べている最中の画面や記録が、相手に見られたり、書き換えられたりするおそれがあります。可能性が低くても、確かめるまでは疑う側に立つ、と決めました。疑って遠回りしても、失うのは少しの手間です。信じて外れたときに失うものの方が、大きいからです。
判断 2: 読み取りだけで調べる
もう 1 つ決めたのは、調べ方です。全サーバーを「読み取りだけ」で監査すると決めました。設定を変えたり、ファイルを消したりはしません。
なぜ、まず読み取りだけにしたのか
理由は 2 つあります。
- 触ると、侵入の跡が消えたり、書き換わったりします。原因を調べる材料が失われます。
- 何が起きているか分からないうちに触ると、被害を広げるおそれがあります。原因が分からないまま直すと、同じ穴から、また入られるかもしれません。
空き巣に入られたかもしれない部屋を、片づける前にまず写真に撮るのと、似ています。割れた窓も、動かされた引き出しも、写真に残してから直します。先に片づけると、何を盗られたのか、どこから入られたのかが、分からなくなります。
調査を担当した AI の記録には「触って壊したら元も子もない。あくまで見るだけ」とあります。
全台で見た 8 つのこと
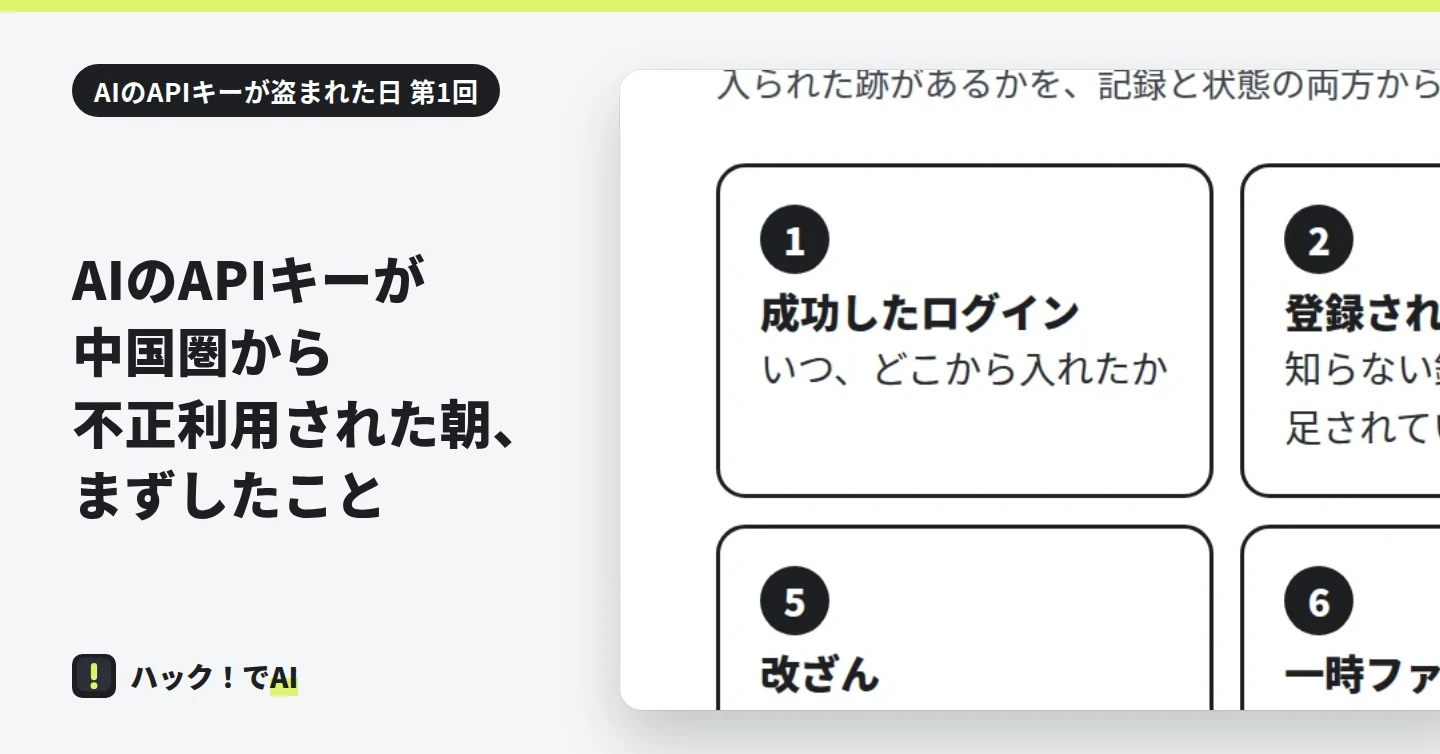
読み取りで見たのは、次の 8 つです。
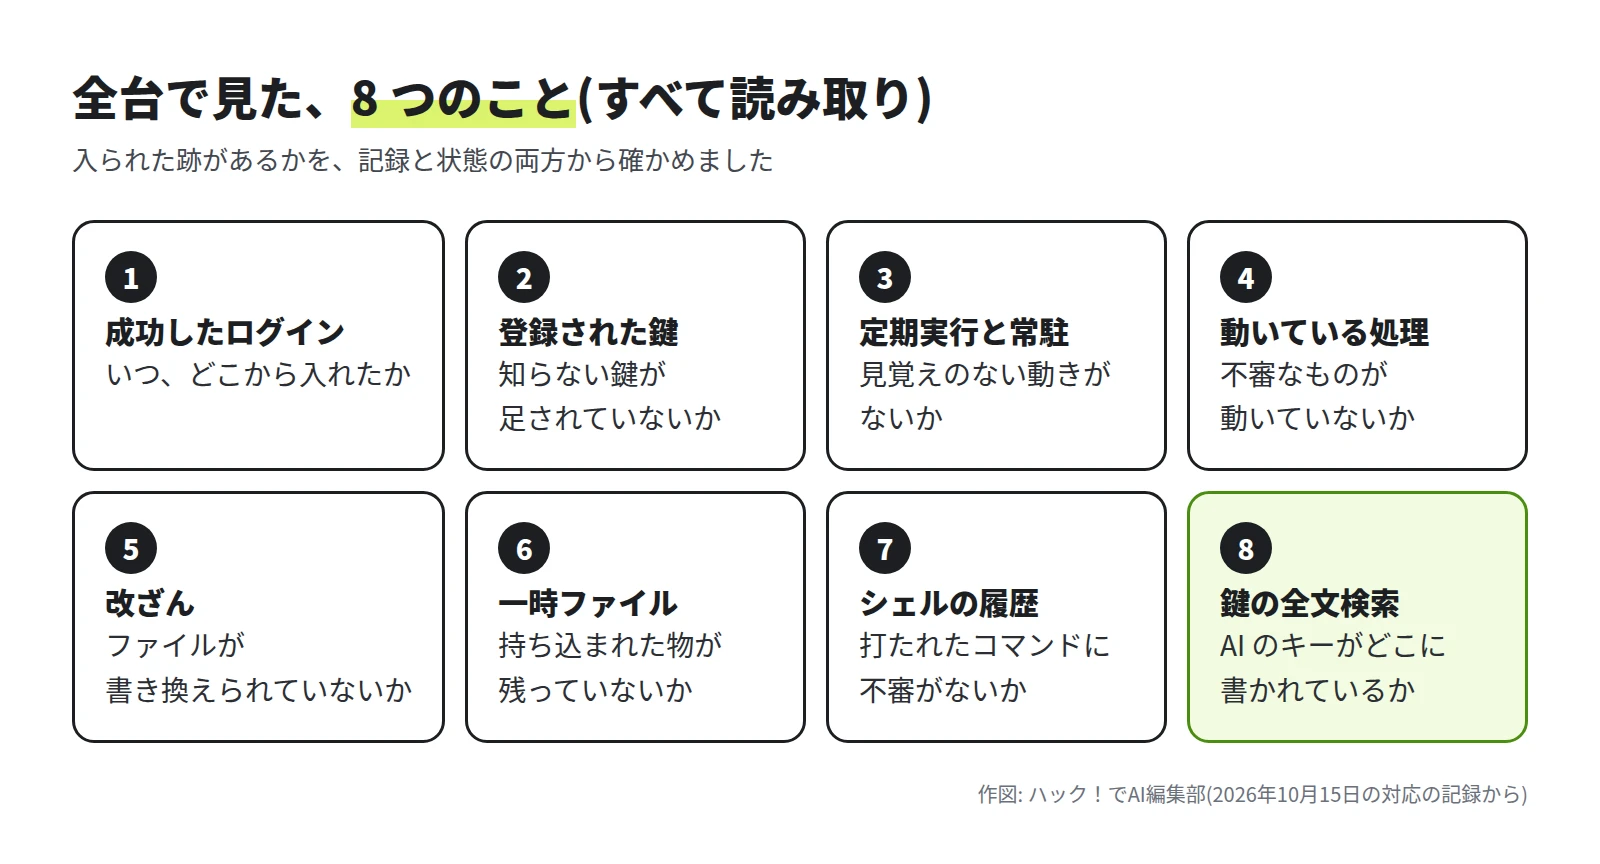
1 から 7 は、「入られた跡」を探す項目です。ログインの記録、登録されている鍵、定期的に動く処理、いま動いている処理、ファイルの書き換え、一時的に置かれたファイル、打たれたコマンドの履歴を、順に見ました。
8 番目の「鍵の全文検索」は、AI のキーがどこに書かれているかを、文字で探す作業です。キーには、会社ごとに決まった書き出しの形があります。その形に合う文字を、ファイルの中から探せます。
結果: 侵入の跡は見つからなかった
最初に分かったことは、次の 2 つです。
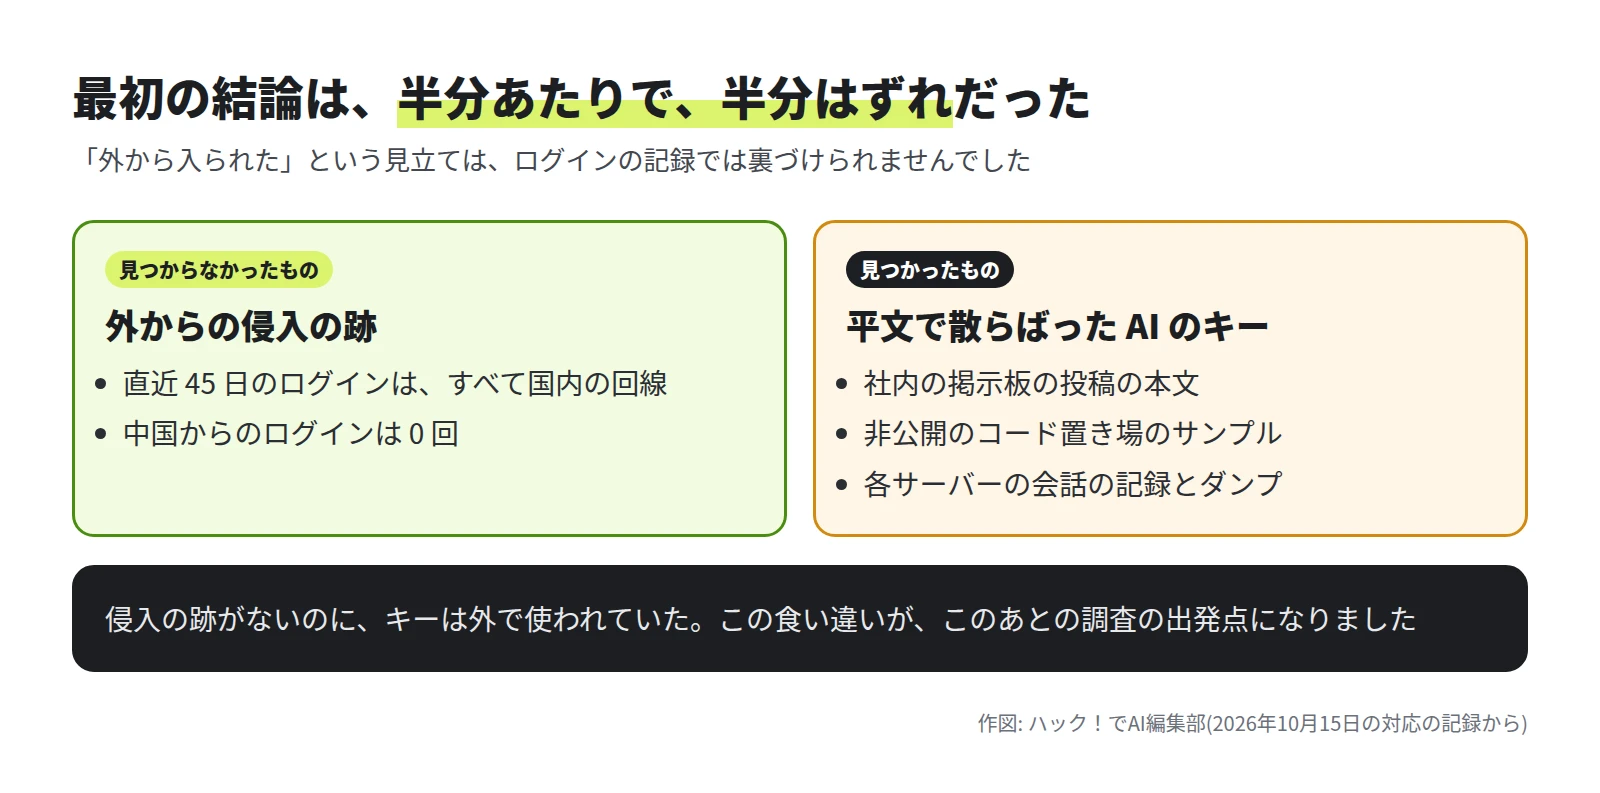
- 外から侵入された跡は、見つかりませんでした。 直近 45 日のログインの履歴は、すべて国内の回線からでした。中国からのログインは 0 回です。
- キーは、あちこちに平文で置かれていました。
調査を担当した AI の記録には、「最初の結論は、半分あたりで半分はずれていた」とあります。侵入の跡が無いという点があたりで、「原因は受け渡しの事故だろう」という見立てがはずれでした。記録には、こうも書かれています。「この時点では『受け渡しの事故』だと思っていた。実際はもっと深いところに穴が空いていた」。その原因は、第 3 回で説明します。
「ログインの記録が無い」ことの意味
ログインの履歴に残るのは、サーバーにログインした記録です。ログインを伴わない方法で中身が持ち出された場合は、この履歴に出てきません。
つまり、「ログインの記録に不審な点が無い」ことは、「何も持ち出されていない」ことの証明にはなりません。この回の時点では、そこまでは分かっていませんでした。侵入の跡が無いのに、キーは使われている。この食い違いを、次の回から、キーが使われた側の記録で確かめていきます。
キーが読める形で置かれていた 3 つの場所
見つかった場所は、次の 3 つです。
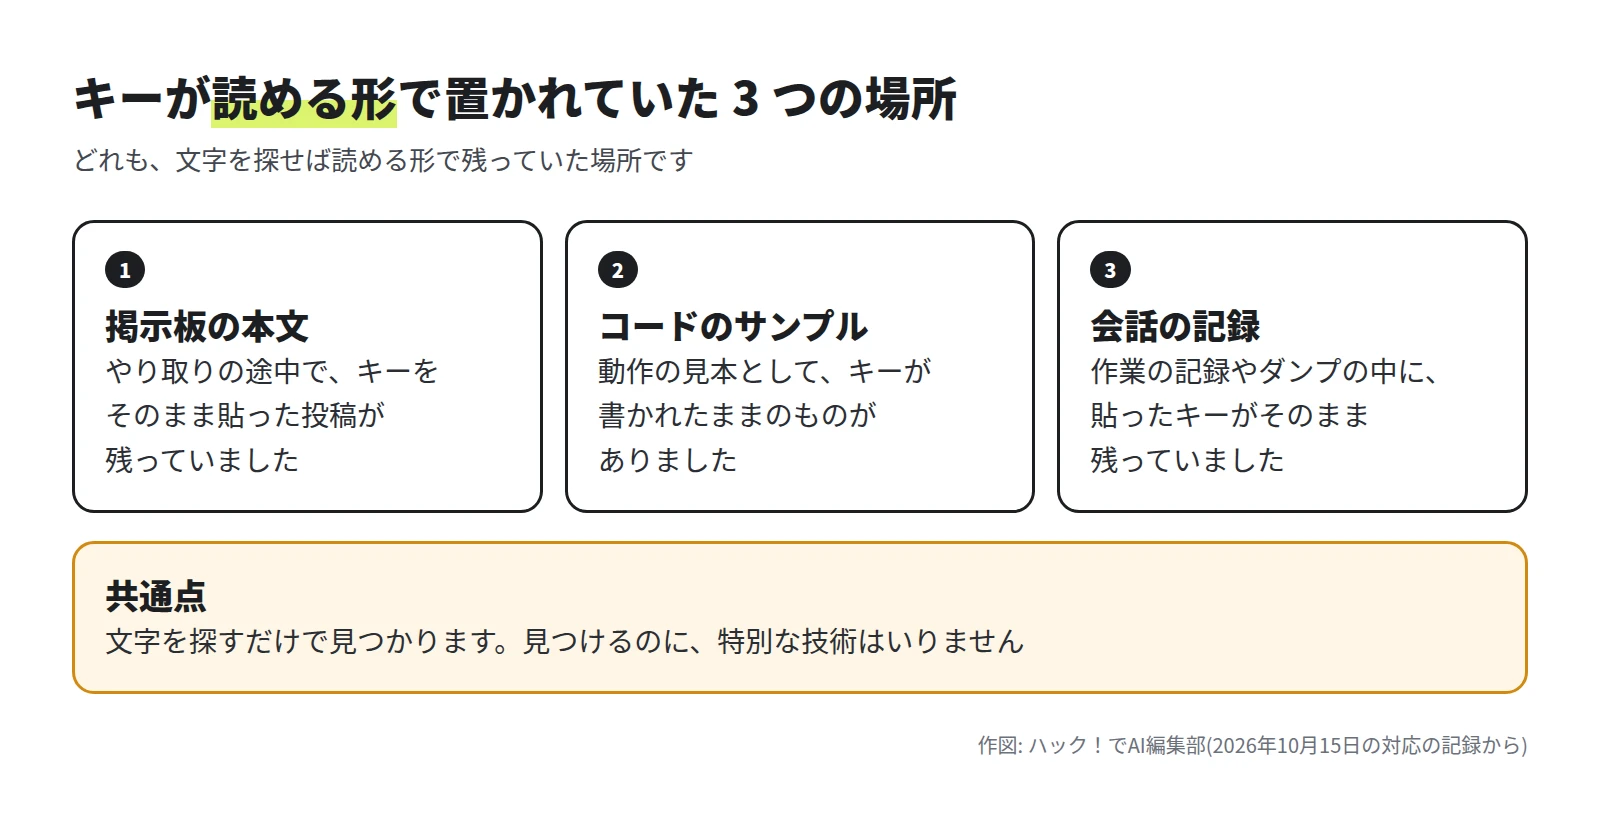
- 社内の掲示板の投稿の本文。 やり取りの途中で、キーをそのまま貼った投稿がありました。
- 非公開のコード置き場にあるサンプル。 動作の見本に、キーが書かれたままのものがありました。
- 各サーバーにある、会話の記録やダンプ。 ダンプは、ある時点の中身をまとめて書き出したファイルです。作業中に貼ったキーが、そのまま残っていました。
どれも、読み取りだけで見つかりました。キーの置き場として決めた場所ではなく、作業の途中で、読める形のまま残った場所です。調査を担当した AI の記録には、キーは「盗んでくれと言わんばかりに」置かれていた、とあります。
OpenAI の公式の案内は、キーをコードの中に直接書かず、環境変数(設定を渡すための仕組み)や秘密情報の管理サービスを通して渡すよう勧めています。漏れた疑いがあるときは、すぐに失効して新しいキーに入れ替える、とも書いています。
考察: なぜ、キーは散らばったのか
確かめたことは、2 つです。キーが置かれていたのは、掲示板の投稿、サンプルのコード、会話の記録の 3 か所だったこと。どれも、作業の途中で貼ったり、残ったりした場所だったことです。
なぜ散らばったのかは、確かめていません。ここからは、編集部の推測です。動作をすぐ確かめたい、相手に今すぐ渡したい、という場面で、いちばん手早い方法が、キーをそのまま貼ることだったのだと考えられます。だれかが不注意だったというより、手早さが安全より先に来る場面が、重なったのだと見ています。
だから、「気をつけましょう」と呼びかけるだけでは、散らばりは止まりにくいはずです。貼らなくて済む渡し方を用意することが、先だと考えています。
昔と、いまの比べ
AI のキーに限らず、パスワードやキーのような「秘密」は、昔から、コードの置き場に誤って置かれて漏れてきました。セキュリティ企業の GitGuardian の報告では、公開のコード置き場に漏れた秘密は、2024 年に約 2,380 万件で、前年より 25% 増えています。同じ報告は、2022 年に漏れた秘密の 70% が、報告の時点でもまだ有効なままだった、とも書いています。
漏れる数は前の年より増え、しかも、漏れたあとも長く生き続けます。今回は公開の場ではなく社内でしたが、「置いたまま忘れられたキーは、あとで見つかる」という点は同じです。AI のキーも、その仲間に入りました。
調査のしかた: 人が決め、AI が調べた
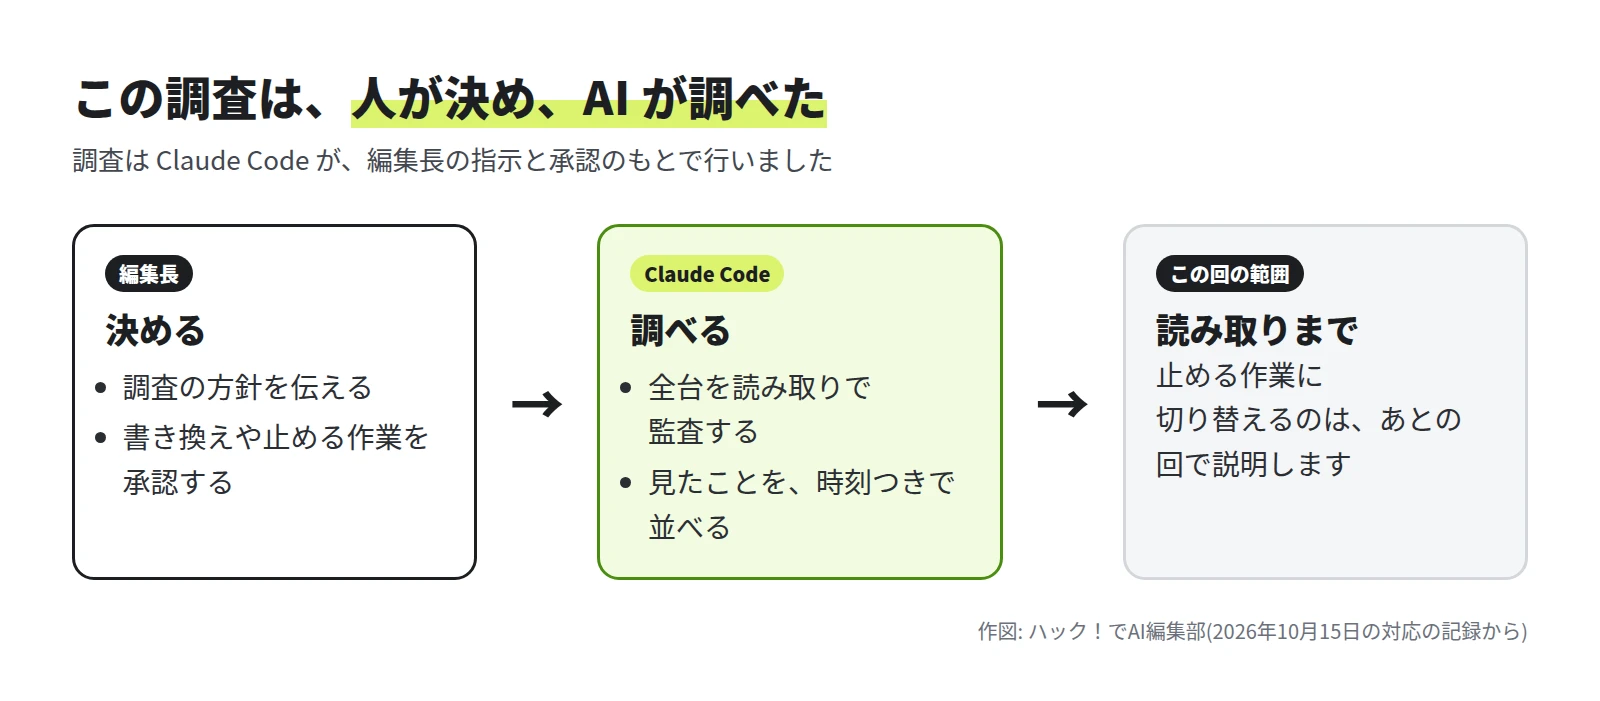
この回の範囲の作業は、Claude Code が行いました。全台に接続し、8 つの項目を読み取り、見たことを並べて報告します。何を調べ、何を承認するかは、編集長が決めました。
この朝の時点では、AI は読み取りだけをしています。止める作業に切り替えたのは、原因が分かってからです。承認を得ながら進めた様子は、第 4 回で説明します。
この回で分かったこと
読んでいるあなたへ
自分のところでも、同じ確かめができます。見つかったキーは、使っていなくても、失効して作り直すのが安全です。
今日できる 3 つ
- 社内の掲示板、チャットの記録、サンプルのコードを、キーの書き出しの形で検索する。
- 見つかったキーが、いまも使えるものかを、提供元の管理画面で確かめる。
- 使えるものは失効して作り直し、置いてあった場所の文字を消す。
見つけたときは、慌てなくて大丈夫です。置き場所を片づけて、キーを入れ替える順番で進めます。
実務で活かす: 「あやしい」と思った日の動き方
小さな会社でも、そのまま使える動き方があります。
- 触る前に、いまの状態を残します。画面の保存や、記録の書き出しで十分です。
- 調べる人と、直す人を分けます。直す前に、決める人の承認を取ります。
- 「入られた跡が無い」で終わらせず、キーが使われた側の記録も見ます(第 2 回)。
やることの一覧は、第 5 回にまとめます。
次の回へ
侵入の跡が無いのに、キーは外で使われていました。その使われ方を、提供元の利用の記録から分単位でたどります。第 2 回 盗まれたAPIキーはどこで使われた?転売の中継「中転站」の正体に続きます。
連載の全体は、次の 5 回です。
参考にした公式の情報
執筆者
株式会社Game 代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。
この記事は、Claude Code を使って執筆しました。画面の画像は、検証環境で実際に操作して撮影したものです(引用の画像は出典を記載しています)。内容の誤りはお問い合わせからお知らせください。