公開したサーバーは、何秒で攻撃される? 1 週間の記録と、おとり(ハニーポット)の使い方
 佐々木 航
この記事でわかること
- 1 週間に届いたログインの試しの数と、試された ID
- おとり(ハニーポット)の 3 つの種類と、始め方
- 守りの 6 つの層と、おとりを置くときの注意
確認した環境: 編集部のサーバー 1 台の SSH の記録を集計(2026年10月5日〜11日と、初めて起動した 2026年4月の 1 日)/ Canarytokens・OpenCanary 0.9.10・Cowrie 3.1.2・T-Pot 24.04.1 は公式の情報で確認 / 2026年10月12日に確認
借りたサーバー(VPS)でアプリやサイトを公開すると、知らない相手からのログインの試しが届きはじめます。この記事では、編集部のサーバー 1 台に届いた試しを 7 日間数えた結果と、おとり(ハニーポット)で異常に早く気づく方法を、公式の情報とあわせて説明します。
編集部のサーバーに届いた、1 週間のログインの試し
編集部が仕事に使っているサーバー 1 台で、遠隔ログインの窓口(SSH。サーバーに安全につないで操作する仕組み)の記録を数えました。おとりとして置いたサーバーではありません。
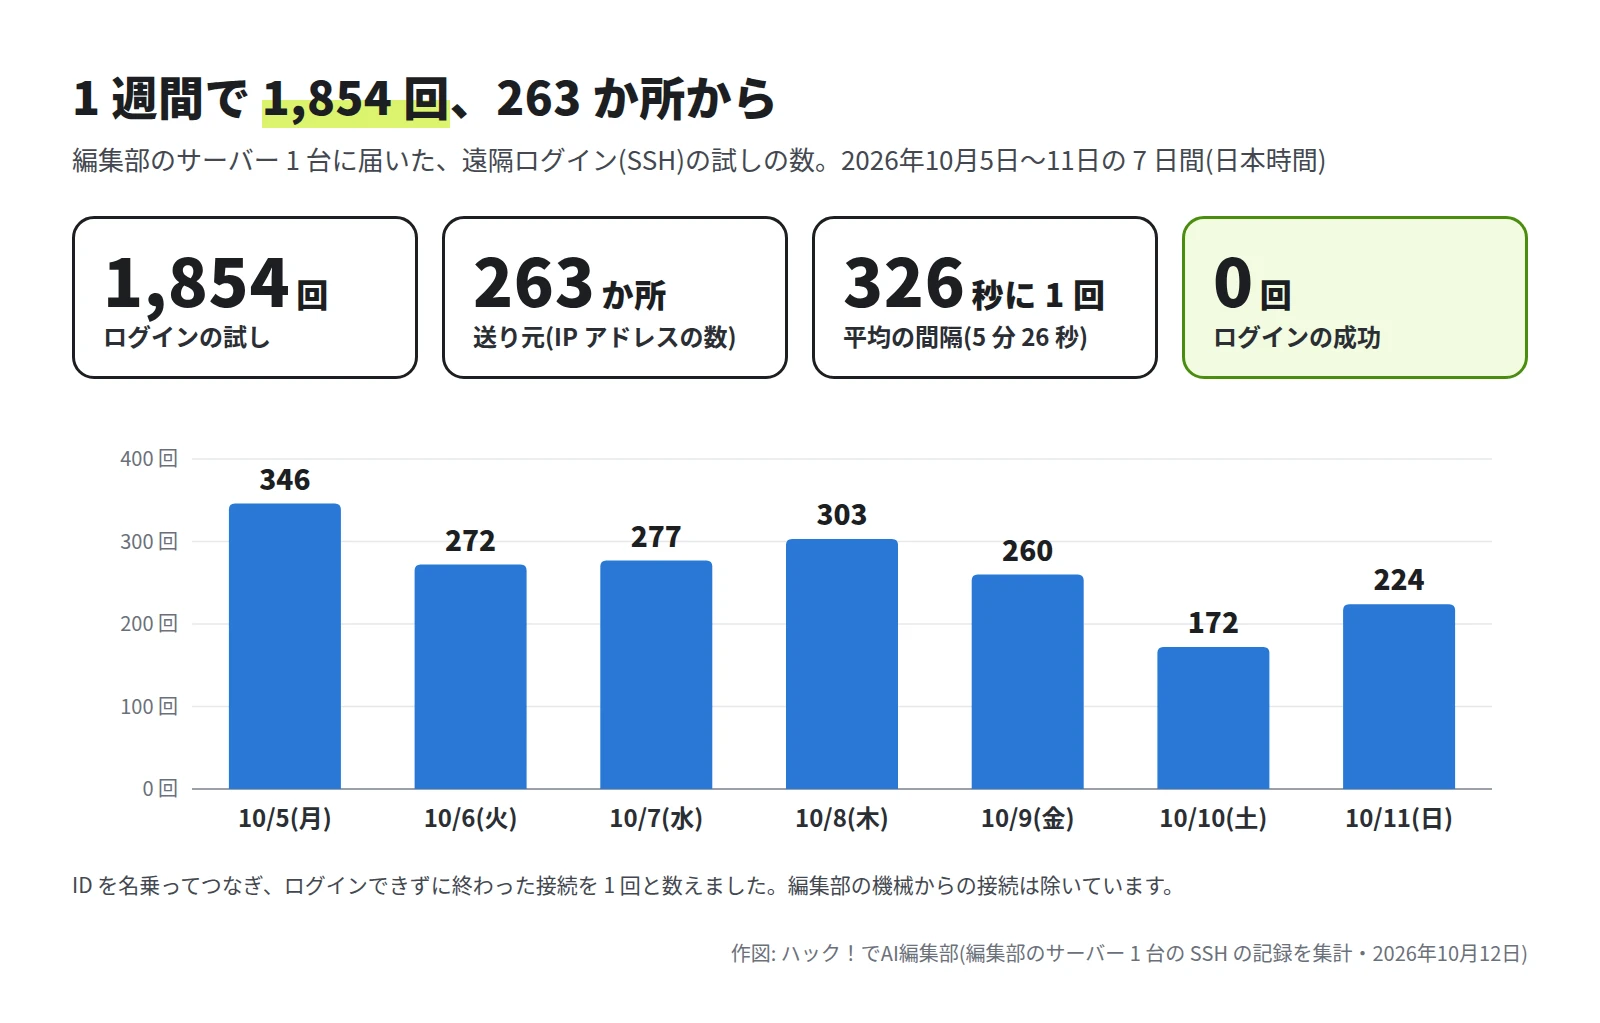
- 回数: 1,854 回です。7 日間は 604,800 秒なので、平均で 326 秒に 1 回になります。試しと試しの間隔の中央値は 82 秒でした。
- 送り元: 263 か所(IP アドレスの数)です。1 か所あたりの中央値は 5 回で、104 か所は 1 回だけでした。最も多い送り元は、数分のあいだに 93 回試しています。
- 成功: 0 回です。知らない送り元からのログインは、1 回も成功していません。
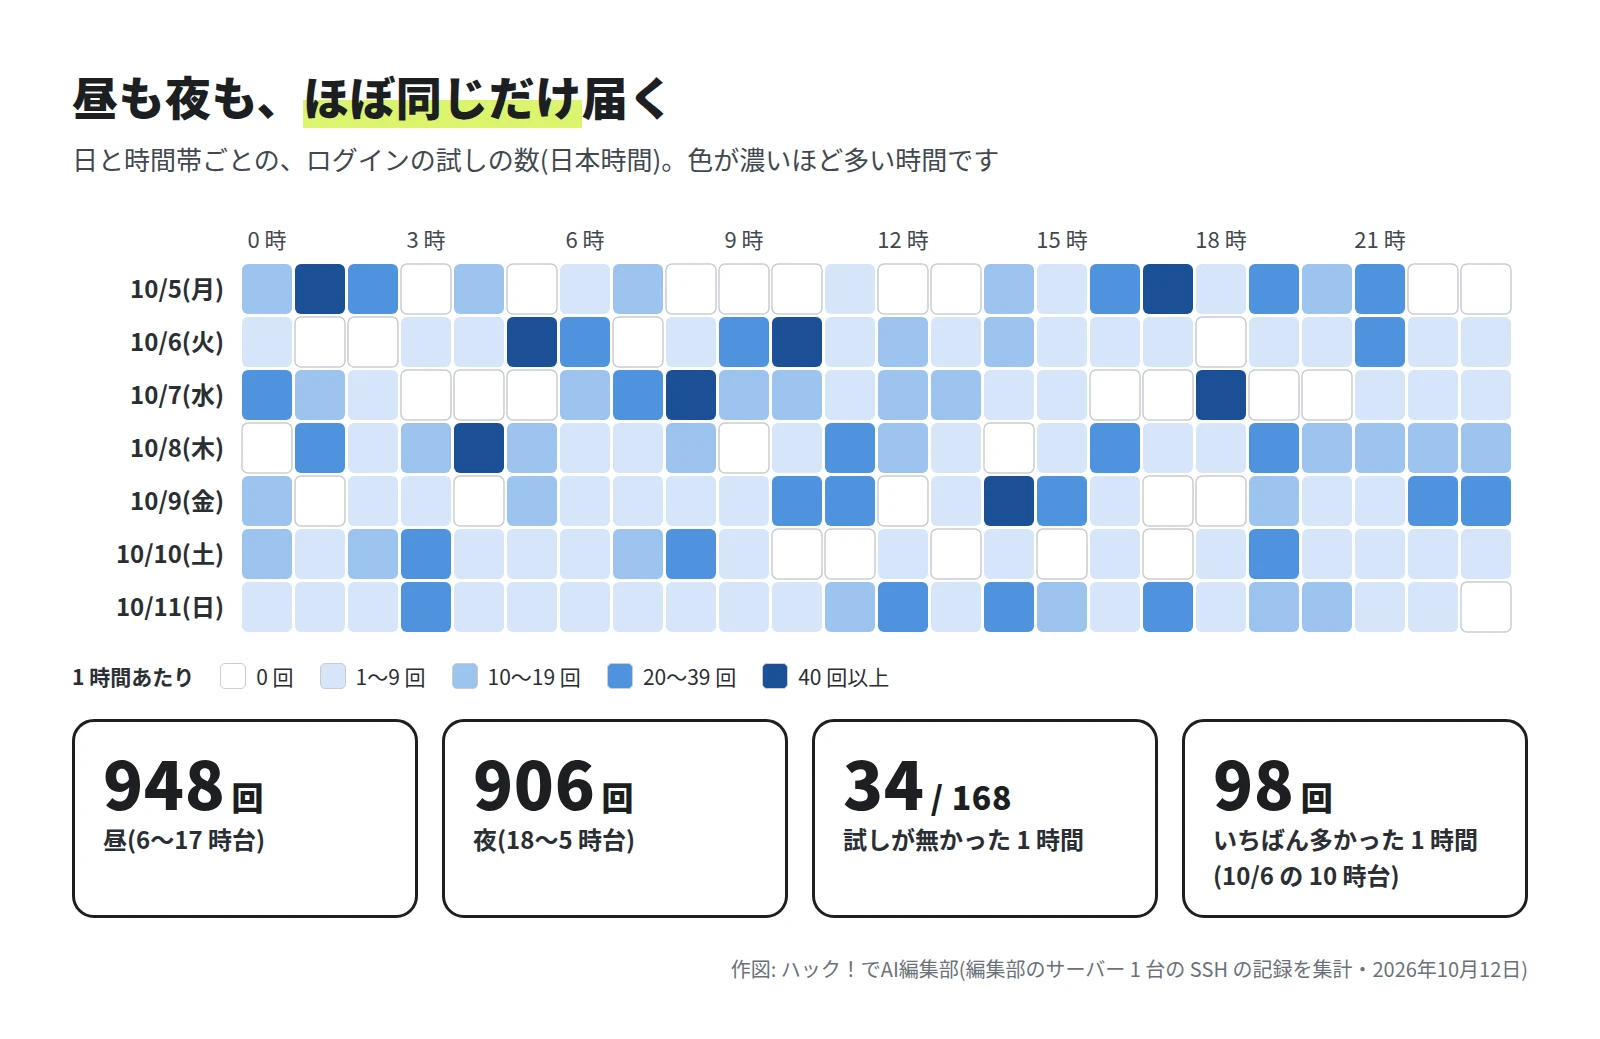
時間帯の偏りは、ほとんどありません。昼(6〜17 時台)が 948 回、夜(18〜5 時台)が 906 回でした。試しが 1 回も無かった 1 時間は、168 のうち 34 だけです。
このほかに、ID を名乗る前に切れた接続が約 900 回、何も送らないまま時間切れになった接続が 317 回ありました。同じ数え方で前の 3 週を数えると、1,869 回・3,037 回・2,831 回で、週によって幅があります。
試された ID は 614 種類
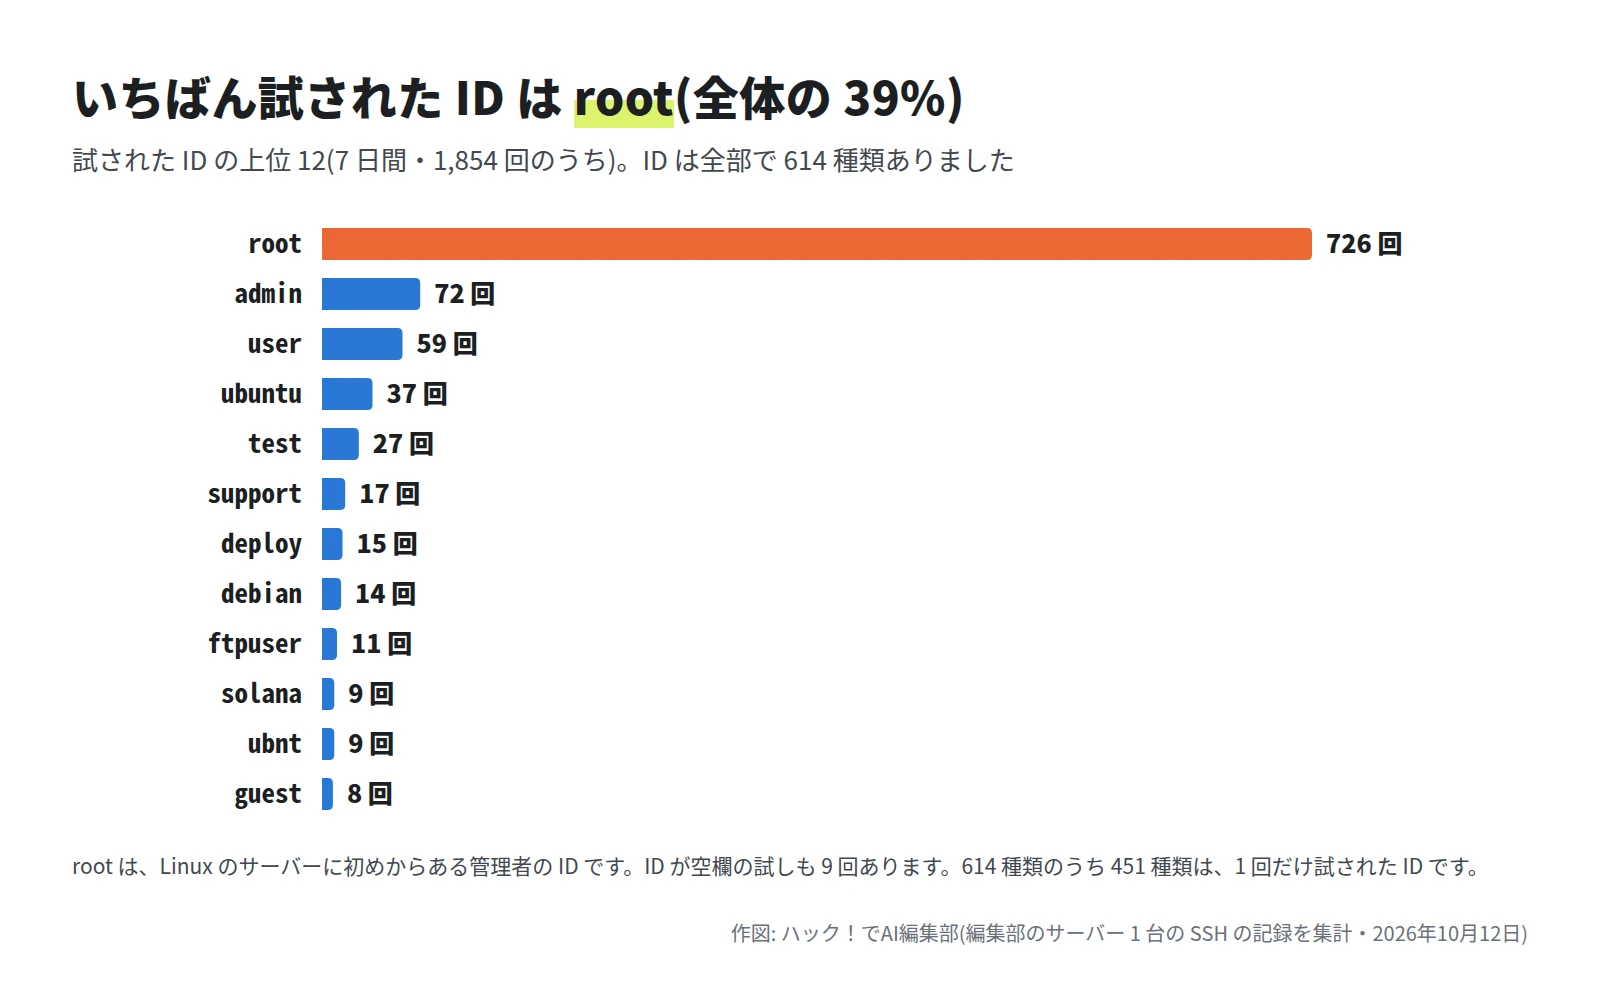
いちばん多いのは、管理者の ID の root で、726 回(39%)でした。root は Linux のサーバーに初めからある ID なので、攻撃する側は名前を当てる必要がありません。2 位からは admin・user・ubuntu・test と、ありがちな名前が続きます。
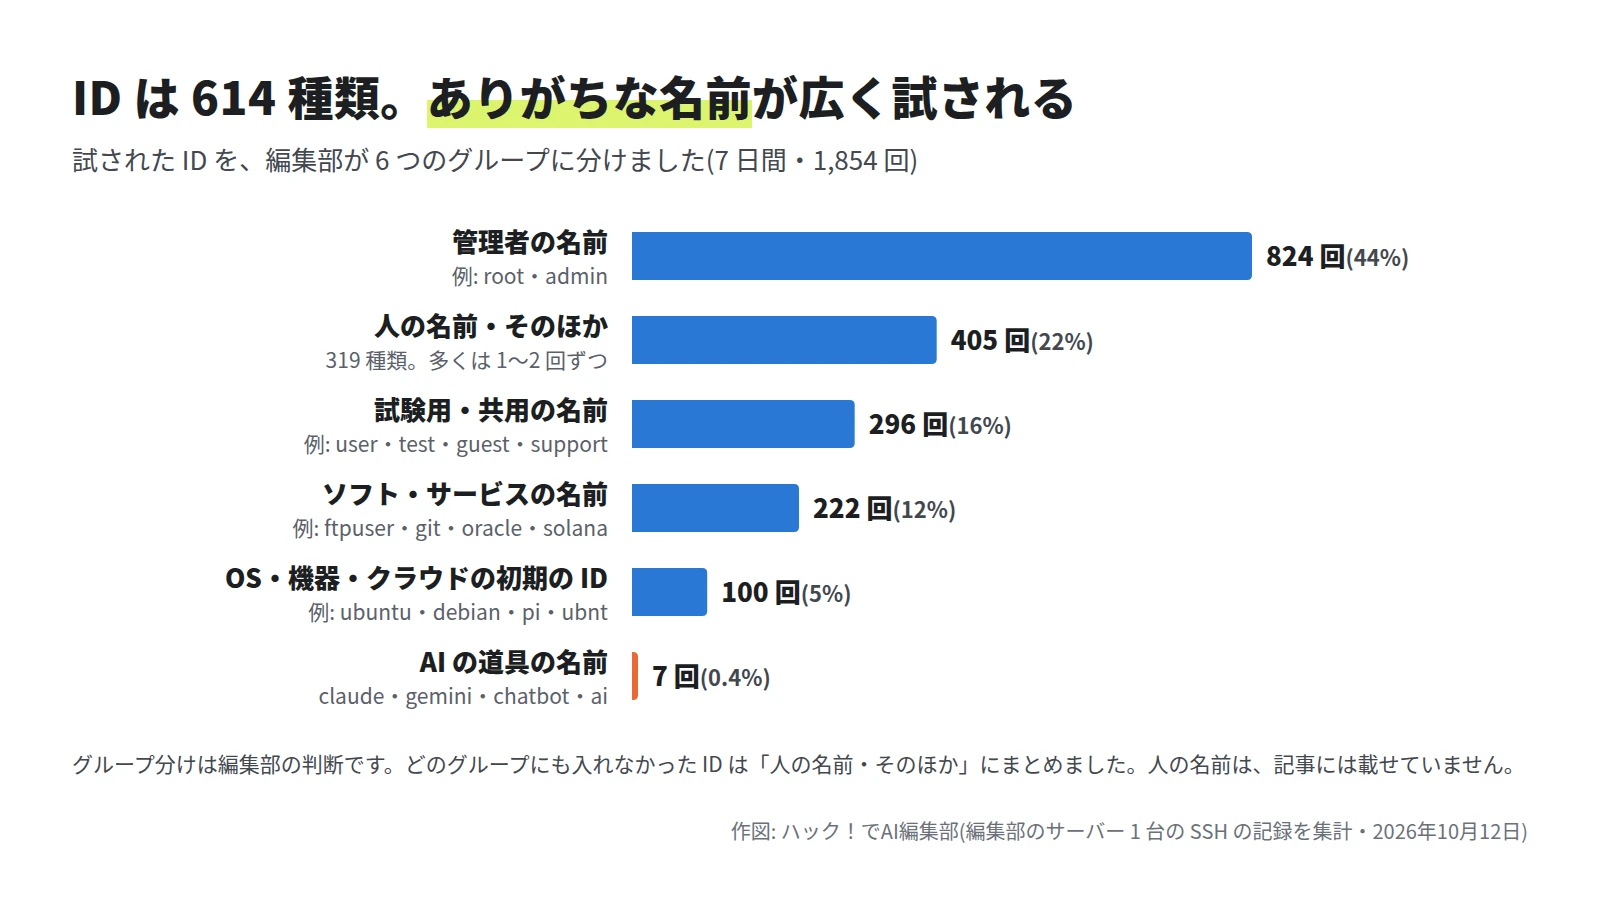
- OS や機器の初期の ID: ubuntu・debian・pi などが 100 回です。
- ソフトやサービスの名前: ftpuser・git・oracle などが 222 回です。ソフトを入れるときに作ることの多い ID です。
- AI の道具の名前: claude・gemini・chatbot・ai が、合わせて 7 回ありました。回数は少ないものの、AI の道具の名前も試す対象に入っています。
- 人の名前: よくある人の名前が、1〜2 回ずつ試されていました。
AI の道具やアプリのためにユーザーを作るときも、パスワードでログインできる設定にしないでください。
初めて起動した日は、35 分 32 秒で最初の試し
題の問いへの答えです。このサーバーの記録でいちばん古い日は、OS を初めて起動した日(2026年4月)です。
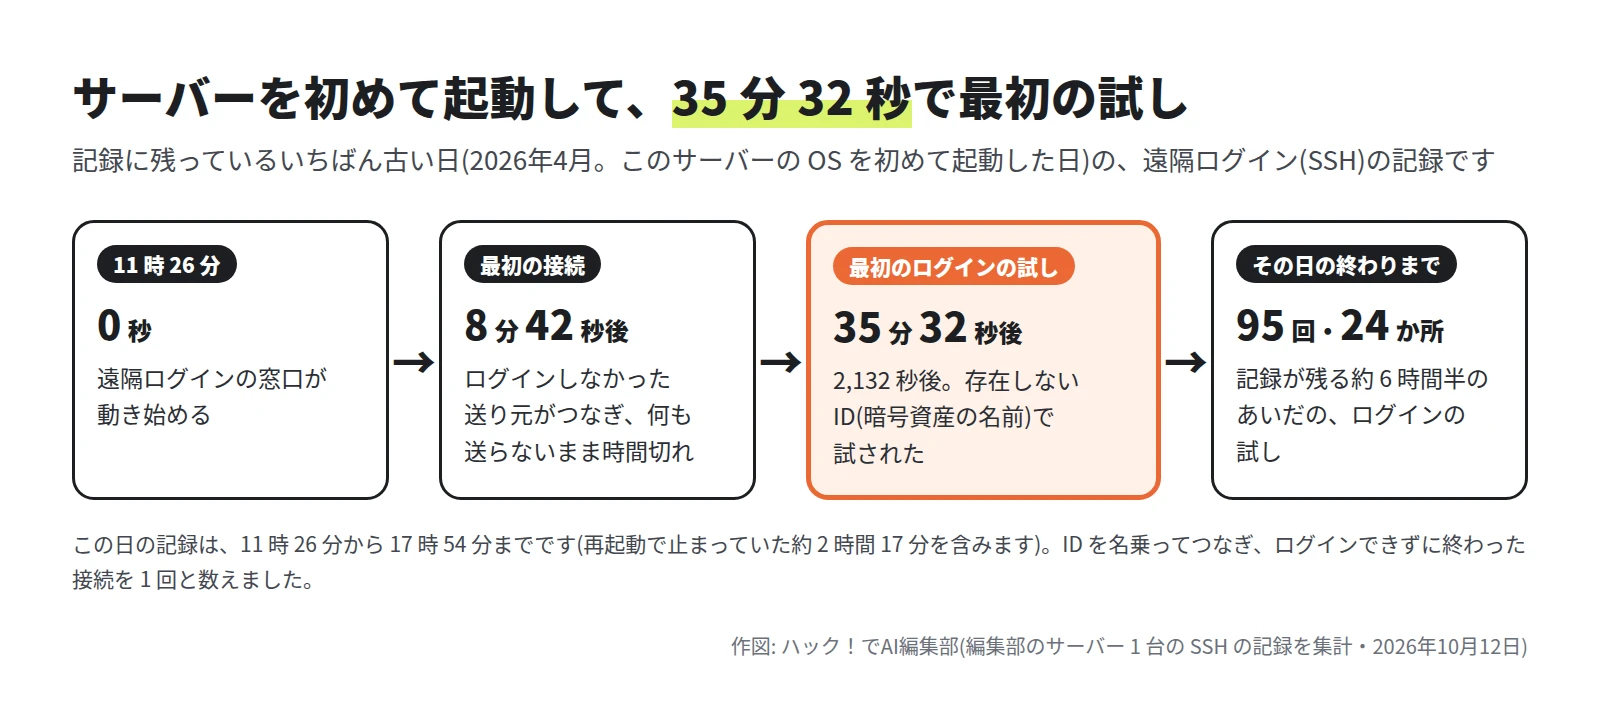
遠隔ログインの窓口が動き始めてから 35 分 32 秒後(2,132 秒後)に、存在しない ID での最初の試しが届いていました。その日の記録が残る約 6 時間半のあいだに、試しは 95 回、送り元は 24 か所です。借りて起動しただけの日から、試しは始まっています。
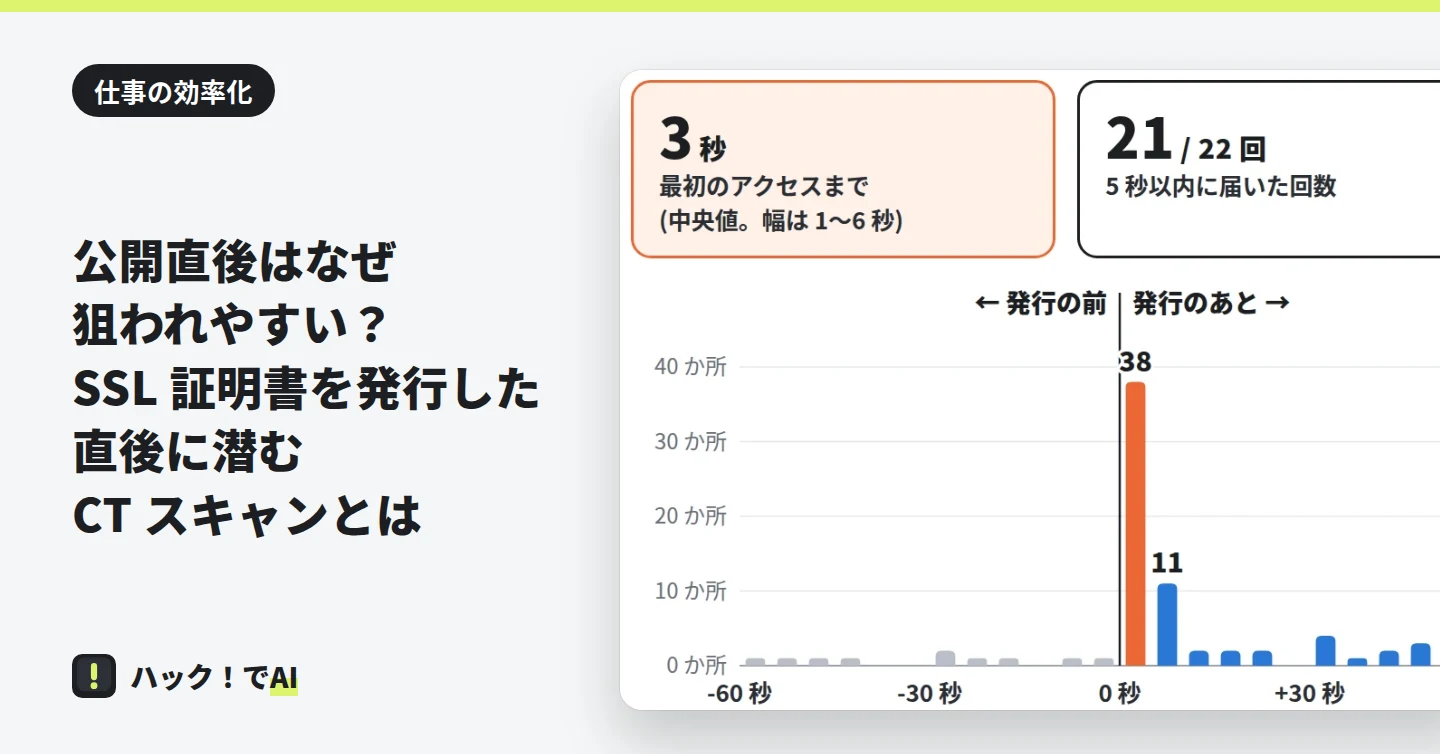
Web サイトを公開した直後にアクセスが来る理由は、公開直後はなぜ狙われやすい? SSL 証明書を発行した直後に潜む CT スキャンとはで説明しています。
公的な観測でも同じ
- 警察庁: センサーで検知した不審なアクセスは、IP アドレス 1 つあたり 1 日 9,605.7 件でした(2025年)。2026年上半期は 1 万 3,687 件で、前年の同じ時期より 50.7% 増えています。
- NICT(情報通信研究機構): 使われていない約 28 万の IP アドレスに届く通信を観測していて、2025年は 1 年で約 7,010 億パケットでした。このうち約 55% は、調査が目的と推定されるスキャン(機器を探して回る通信)です。
警察庁は、2025年の情勢をまとめた資料で「インターネット上に公開された機器やサービスが、常時第三者に探索される前提で運用されている現状を意味している」と書いています。数え方が違うので、編集部の回数とそのまま比べることはできません。
ハニーポット(おとり)とは
ハニーポットは、攻撃する人に触らせるために、わざと置くおとりです。NICT は「サイバー攻撃を観測・分析するための囮(おとり)システム」と説明しています。米国の NIST の用語集は、Web サーバーのようなシステムだけでなく、サーバーの中のファイルのような資源も、ハニーポットに含めています。
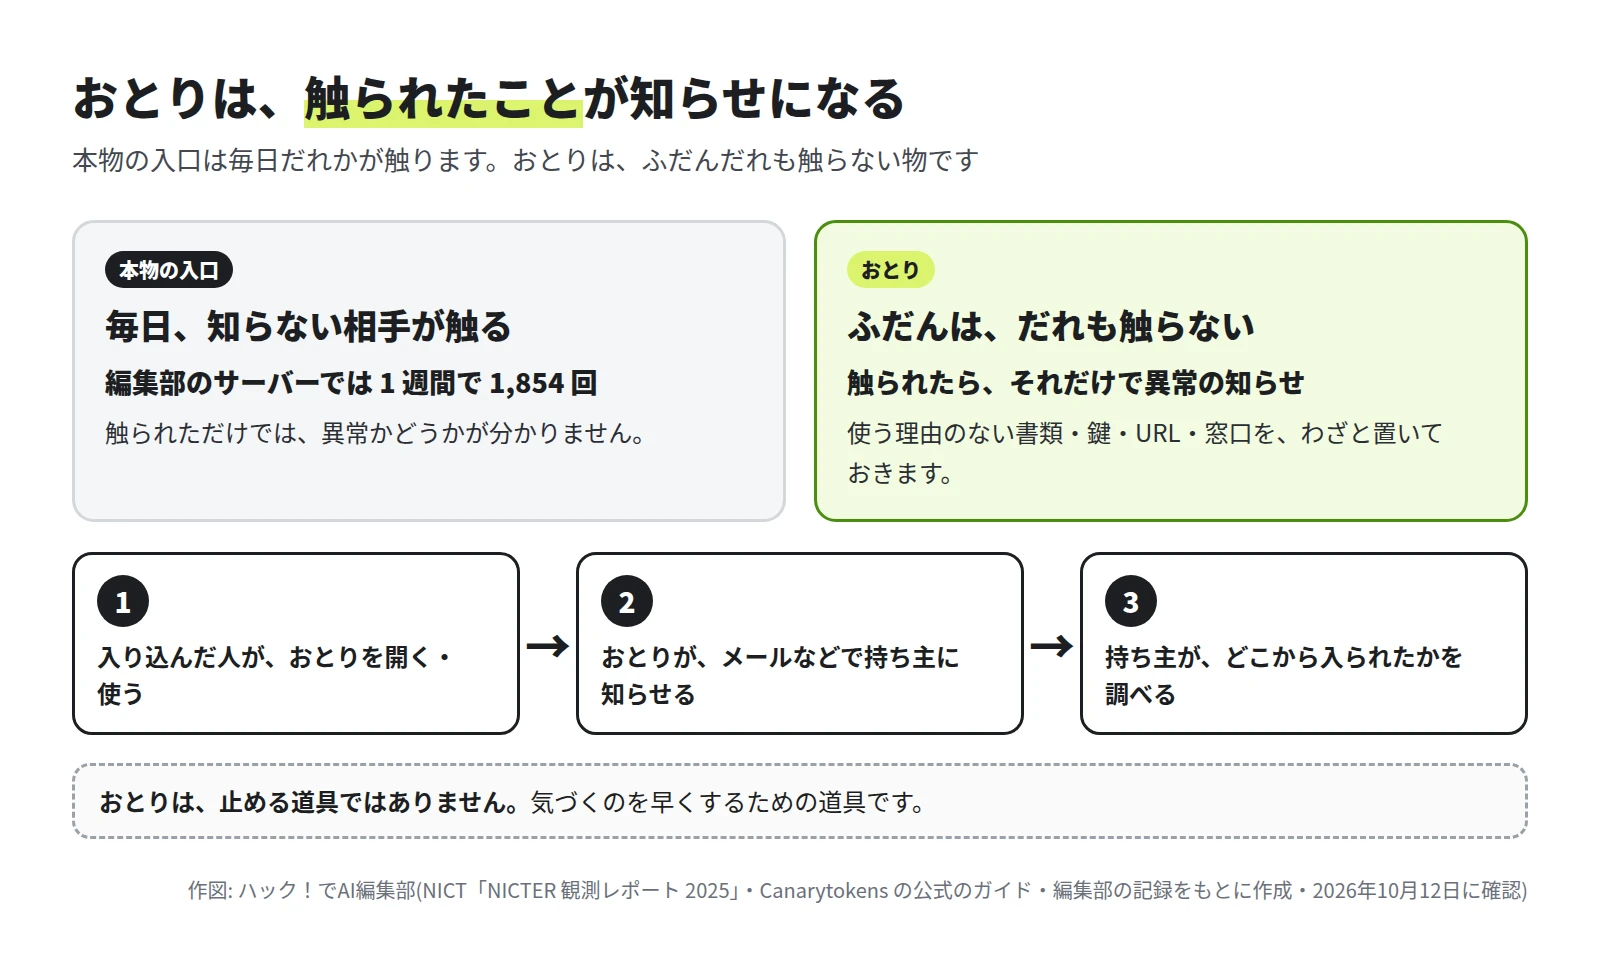
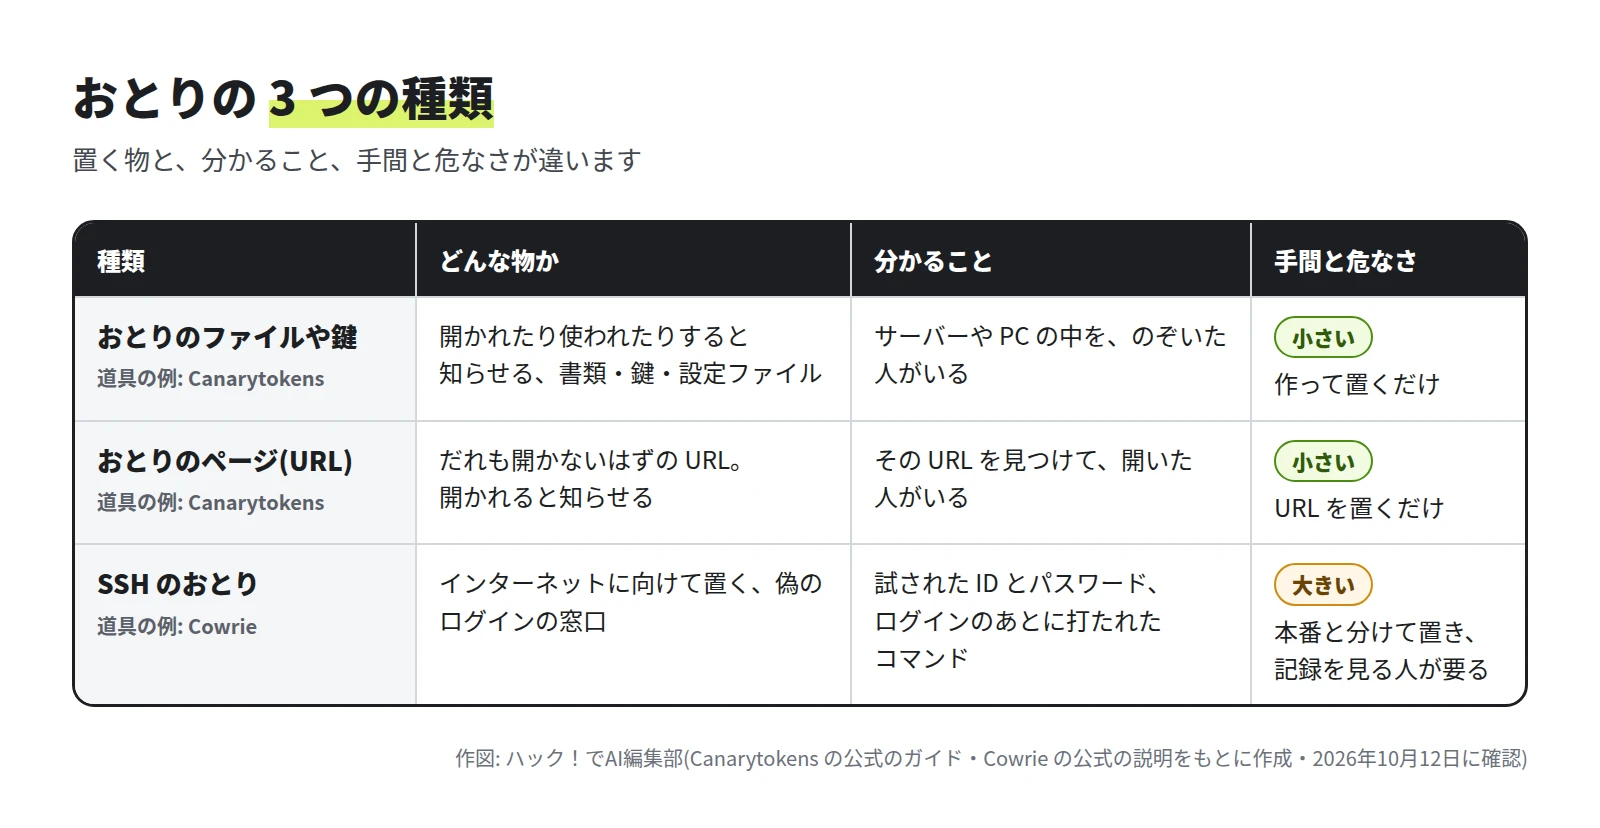
本物の入口は、上の記録のとおり毎日触られます。触られただけでは、異常かどうかが分かりません。おとりは、ふだんだれも触らないので、触られたこと自体が知らせになります。おとりには、置く物の違いで 3 つの種類があります。
個人や小さな会社が始めるなら
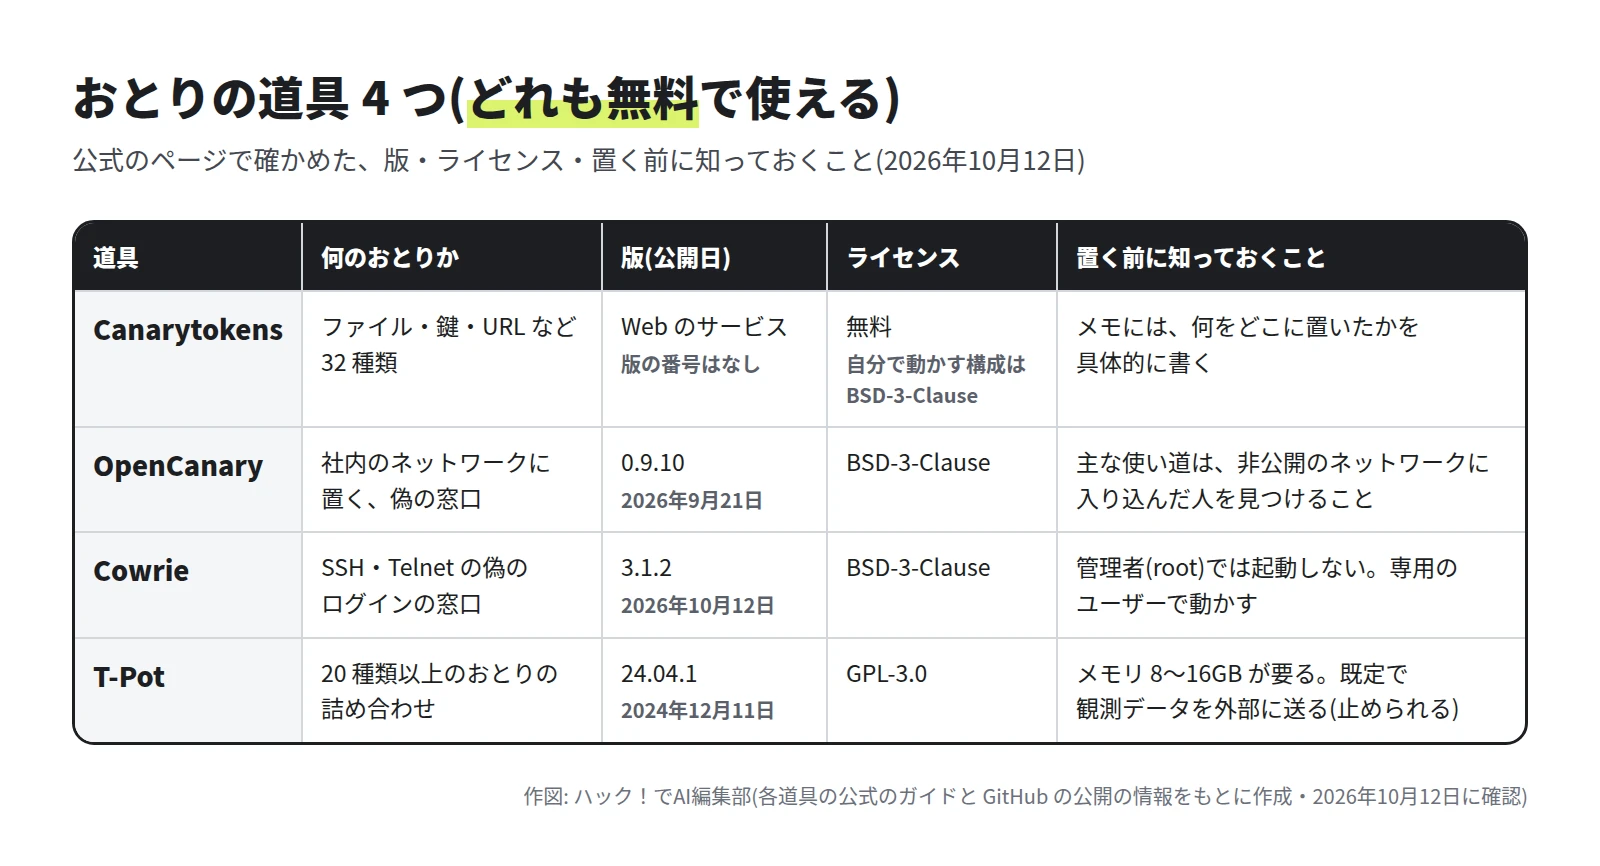
始めやすいのは、おとりのファイルや鍵を作る Canarytokens です。公式のガイドは「completely free」(完全に無料)と説明していて、作れるおとりは 32 種類あります(2026年10月12日に確認)。サーバーにソフトを入れる必要はありません。
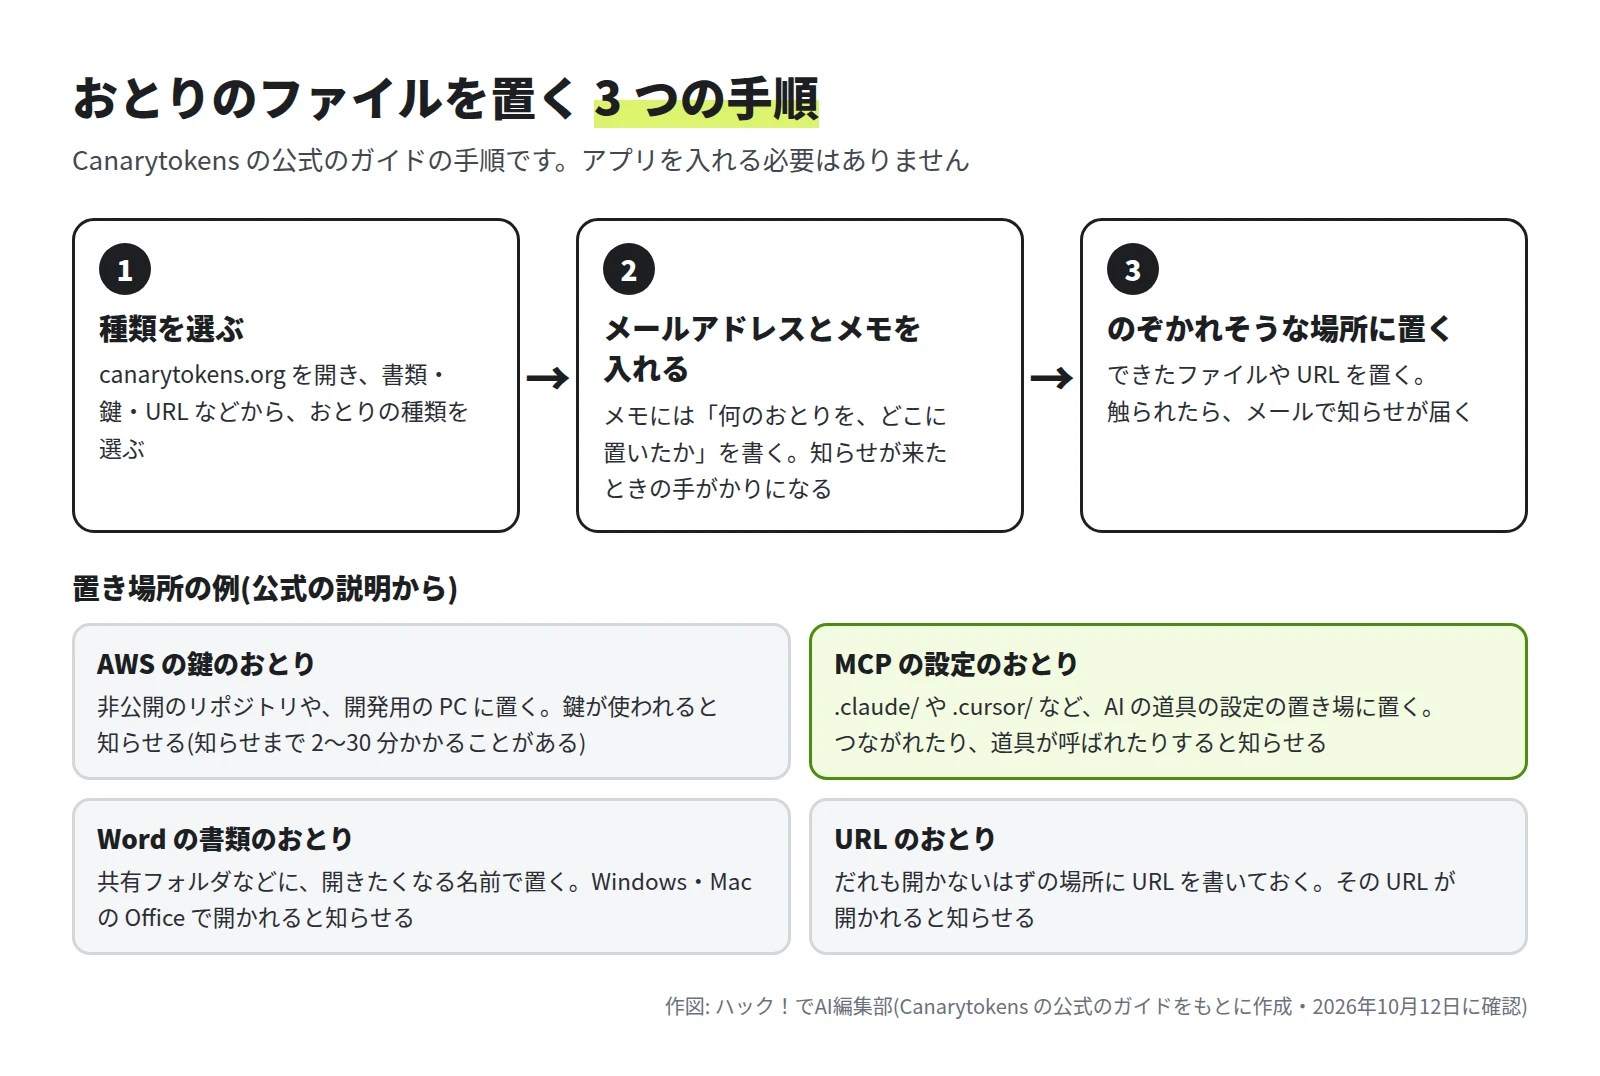
- メモを具体的に書く: 公式のガイドは、メモを見ただけで置き場所が分かるように書くことを勧めています。「test」のようなメモでは、知らせが来ても、どこのおとりかが分かりません。
- AI でアプリを作る人に向く種類: クラウドの鍵のおとり(AWS API Keys)と、AI の道具の設定のおとり(MCP Configuration)があります。リポジトリ(プログラムの置き場)や開発用の PC をのぞかれたときに、気づけます。
- だれが動かしているか: canarytokens.org は、提供元の Thinkst が動かしているサービスです。自分のサーバーで動かすための構成も公開されています(ドメインが 1 つ以上要ります)。
SSH のおとり(Cowrie)は、試された ID とパスワード、ログインのあとに打たれたコマンドを記録できます。ただし、インターネットに向けて置くので、最後の章の注意がすべて当てはまります。「攻撃の傾向を数字で知りたい」などの目的と、記録を見る人が決まってから検討します。
おとりの前に: 守りの 6 つの層
おとりは、気づくための道具です。入られないための対策の代わりにはなりません。
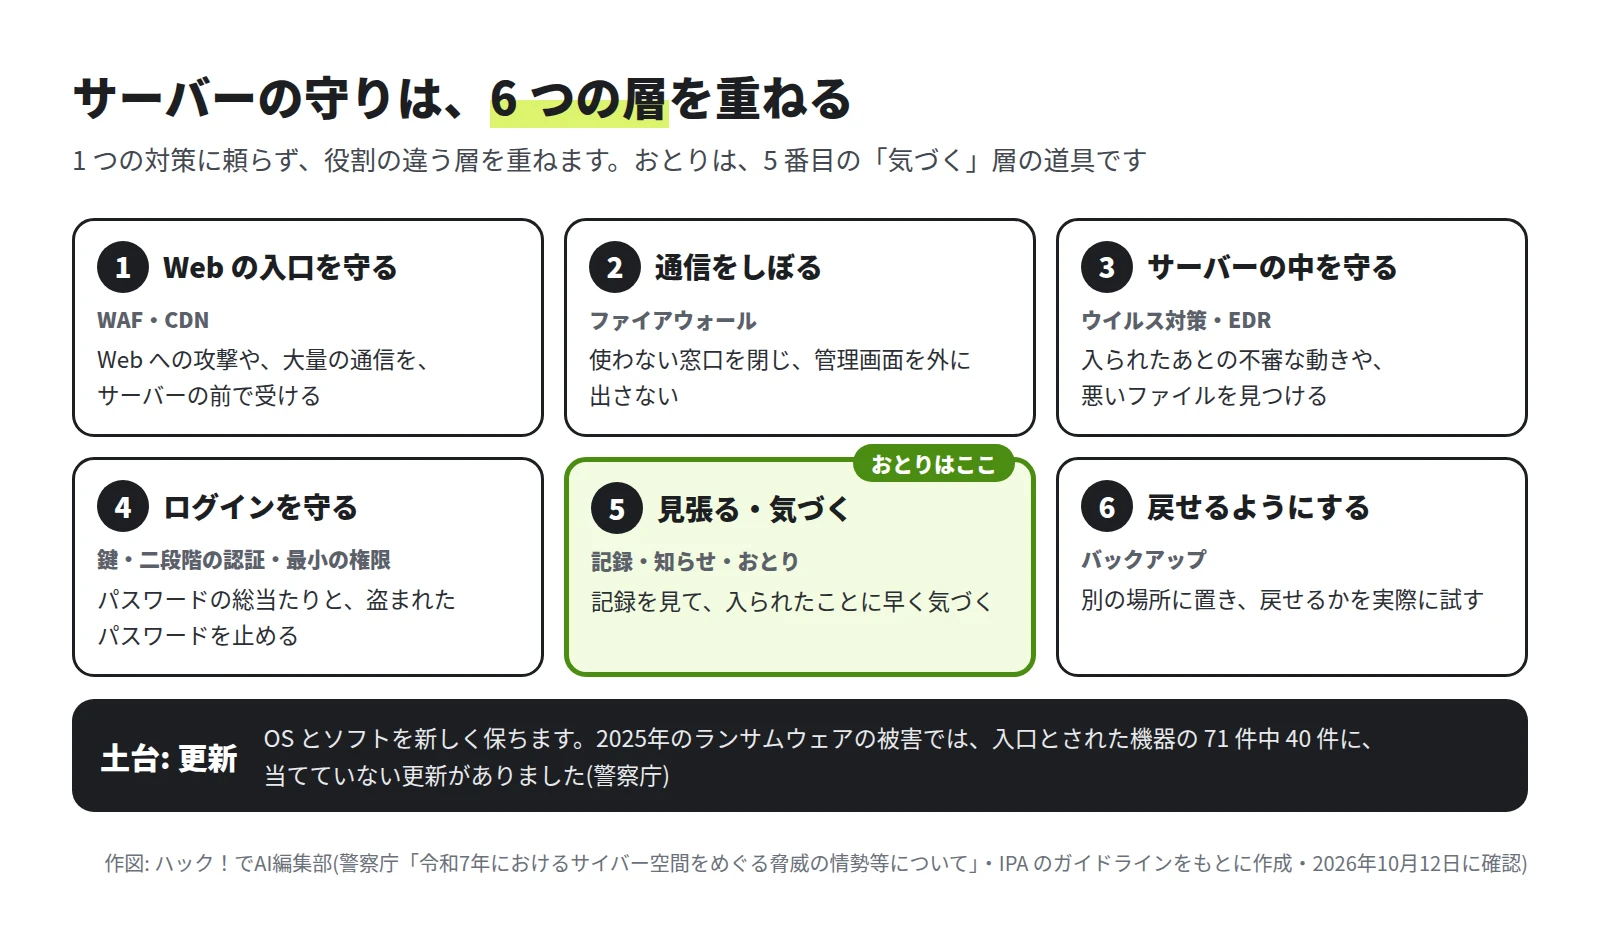
自分で借りたサーバーなら、次のことは費用をかけずに始められます。
- 鍵だけでログインする(4 の層): パスワードでのログインを切り、登録した鍵を持つ端末だけが入れるようにします。OpenSSH の公式の説明書によると、
PasswordAuthenticationは、パスワードでの認証を許すかどうかを決める設定です。 - 使わない窓口を閉じる(2 の層): 管理画面を、インターネットから直接開ける場所に置きません。
- 自動の更新を入れる(土台): OS とソフトを新しく保ちます。
- 失敗をくり返す送り元を止める(4 の層): 失敗をくり返した送り元を自動で止める道具に、fail2ban があります。fail2ban の公式の説明は、誤ったログインの試しの回数は減らせても、弱い認証の危険はなくせない、と書いています。鍵でのログインが先です。
- バックアップから戻してみる(6 の層): 警察庁の調べでは、2025年にランサムウェア(データを暗号化し、元に戻す代わりに金銭を求める不正なプログラム)の被害に遭い、バックアップからの復元の結果を答えた 99 件のうち、79 件は復元できませんでした。IPA も 2026年3月の改訂で、基本の対策に「バックアップを取ろう!」を加えています。
SSH の設定の例です。鍵でログインできることを確かめてから変えます。
# /etc/ssh/sshd_config
PasswordAuthentication no
KbdInteractiveAuthentication no
設定のファイルが複数あるときは、先に読まれた値が使われます。変えたあと、次のコマンドで passwordauthentication no と表示されるかを確かめます。
sudo sshd -T | grep -i passwordauthentication
関連する記事は次のとおりです。
- AI の道具を動かすサーバーの守り方: サーバーで AI を動かすメリットとは?の「守り方のチェックリスト」
- AI に渡す権限と秘密情報: AI コーディングの道具を安全に使う
- VPS とクラウドで、利用者が受け持つ範囲: クラウド vs VPS
- メールのサーバーの守り: 自前でメールサーバーを作る
おとりを置くときの注意
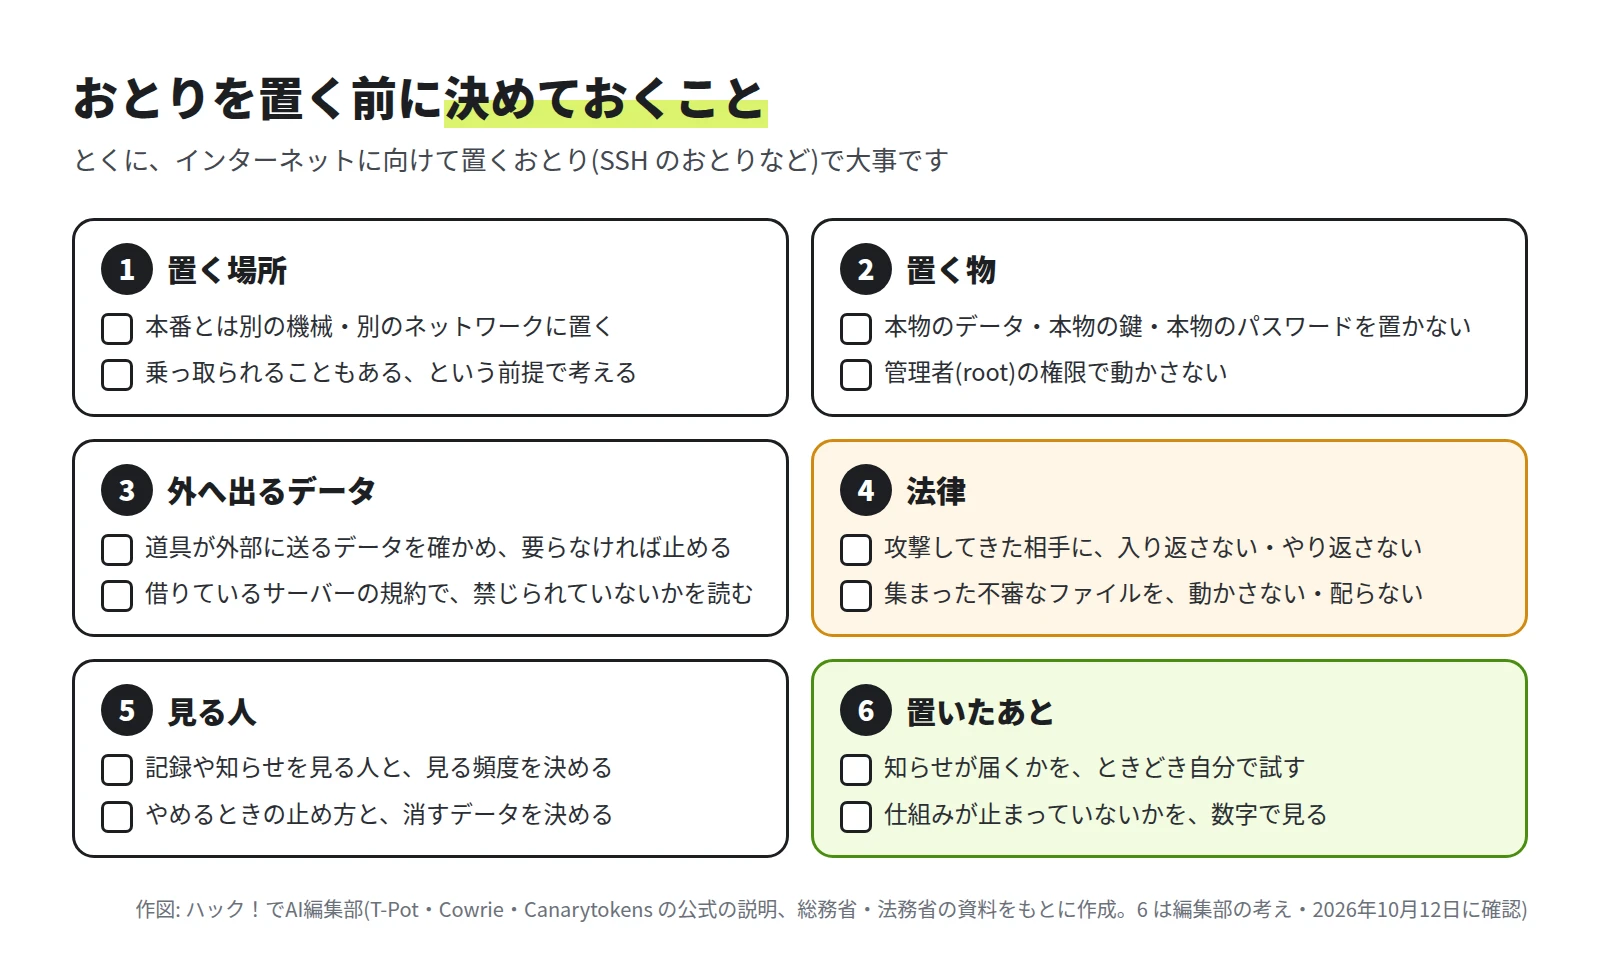
- 本物を置かない・本番と分ける: T-Pot の公式の説明は、侵入される可能性は否定できないとし、おとりには大事なデータを置かないよう書いています。
- 管理者の権限で動かさない: Cowrie は、管理者(root)では起動しない作りです。公式の手順では、専用のユーザーを作って動かします。
- 外へ出るデータを確かめる: T-Pot は、既定で観測したデータを外部の集計の仕組みに送ります(設定で止められます)。借りているサーバーの規約も読みます。
- 反撃しない: 不正アクセス禁止法は、他人の ID やパスワードを入力するなどして、利用の権限がないコンピューターを使える状態にする行為を禁じています。攻撃してきた送り元にも、入り返すことはしません。
- 集まったファイルの扱い: SSH のおとりは、攻撃者が置いたファイルを保存できます。刑法には、正当な理由がないのに、他人のコンピューターで実行させる目的で、不正なプログラムを取得・保管する行為を罰する規定があります(168 条の 3)。保存や解析を始める前に、扱い方を専門家に確かめてください。
- 見る人を決める: 記録を見る人がいないおとりは、乗っ取られても気づけません。
- 置いたあとも確かめる: 知らせが届くかを、ときどき自分で試します(編集部の考え)。
まとめ
参考にした公式の情報
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
- 警察庁「サイバー空間をめぐる脅威の情勢等」(資料の一覧)
- NICT「NICTER観測レポート2025の公開」(2026年2月5日)
- NICT「NICTER 観測レポート 2025」
- NIST Computer Security Resource Center「Glossary: honeypot」
- Canarytokens ドキュメント「Guide」(おとりの種類の一覧)
- Canarytokens ドキュメント「Getting Started」
- Canarytokens ドキュメント「HTTP Token」
- Canarytokens ドキュメント「AWS API Keys Token」
- Canarytokens ドキュメント「MCP Configuration」
- Canarytokens ドキュメント「MS Word」
- GitHub thinkst/canarytokens-docker(自分のサーバーで動かす構成)
- GitHub thinkst/opencanary
- GitHub cowrie/cowrie
- GitHub cowrie/cowrie(リリースの一覧)
- Cowrie ドキュメント「Installing Cowrie」
- GitHub telekom-security/tpotce(T-Pot)
- GitHub fail2ban/fail2ban
- OpenBSD manual pages「sshd_config」
- OpenBSD manual pages「sshd」
- IPA「中小企業の情報セキュリティ対策ガイドライン」
- 総務省 国民のためのサイバーセキュリティサイト「不正アクセス行為の禁止等に関する法律」
- 法務省「いわゆるコンピュータ・ウイルスに関する罪について」
執筆者
株式会社Game 代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。
この記事は、Claude Code を使って執筆しました。画面の画像は、検証環境で実際に操作して撮影したものです(引用の画像は出典を記載しています)。内容の誤りはお問い合わせからお知らせください。