機密情報とAI 第2回
個人情報や機密を AI に貼るのは、本当にダメ? 法律・契約・技術に分けて考える
 佐々木 航
この記事でわかること
- 「一律にダメ」ではなく、確かめることが 4 つある
- 個人情報保護委員会と経済産業省の資料の言葉
- 情報の種類ごとの早見表と、判断の流れ
確認した環境: 個人情報保護委員会・経済産業省・IPA の資料、e-Gov 法令検索の条文、各社の公式の発表 / 2026年10月12日に確認
「個人情報や社外秘は AI に入れるな」とよく言われます。この記事では、本当にダメなのかを、法律・契約・営業秘密・技術の 4 つに分けて整理します。根拠にしたのは、個人情報保護委員会と経済産業省の資料、当事者の公式の発表です。最後に、情報の種類ごとの早見表と、判断の流れをまとめました。
連載「機密情報とAI」の第 2 回です。貼った情報がどこへ行き、どこに残るかは、第 1 回でたどりました。
先に結論: 資料が求めているのは「確かめること」
- この記事で引用した官公庁の資料に、生成 AI への入力を一律に禁じる決まりは書かれていませんでした。書かれているのは、入れる前に確かめることと、会社として決めておくことです。
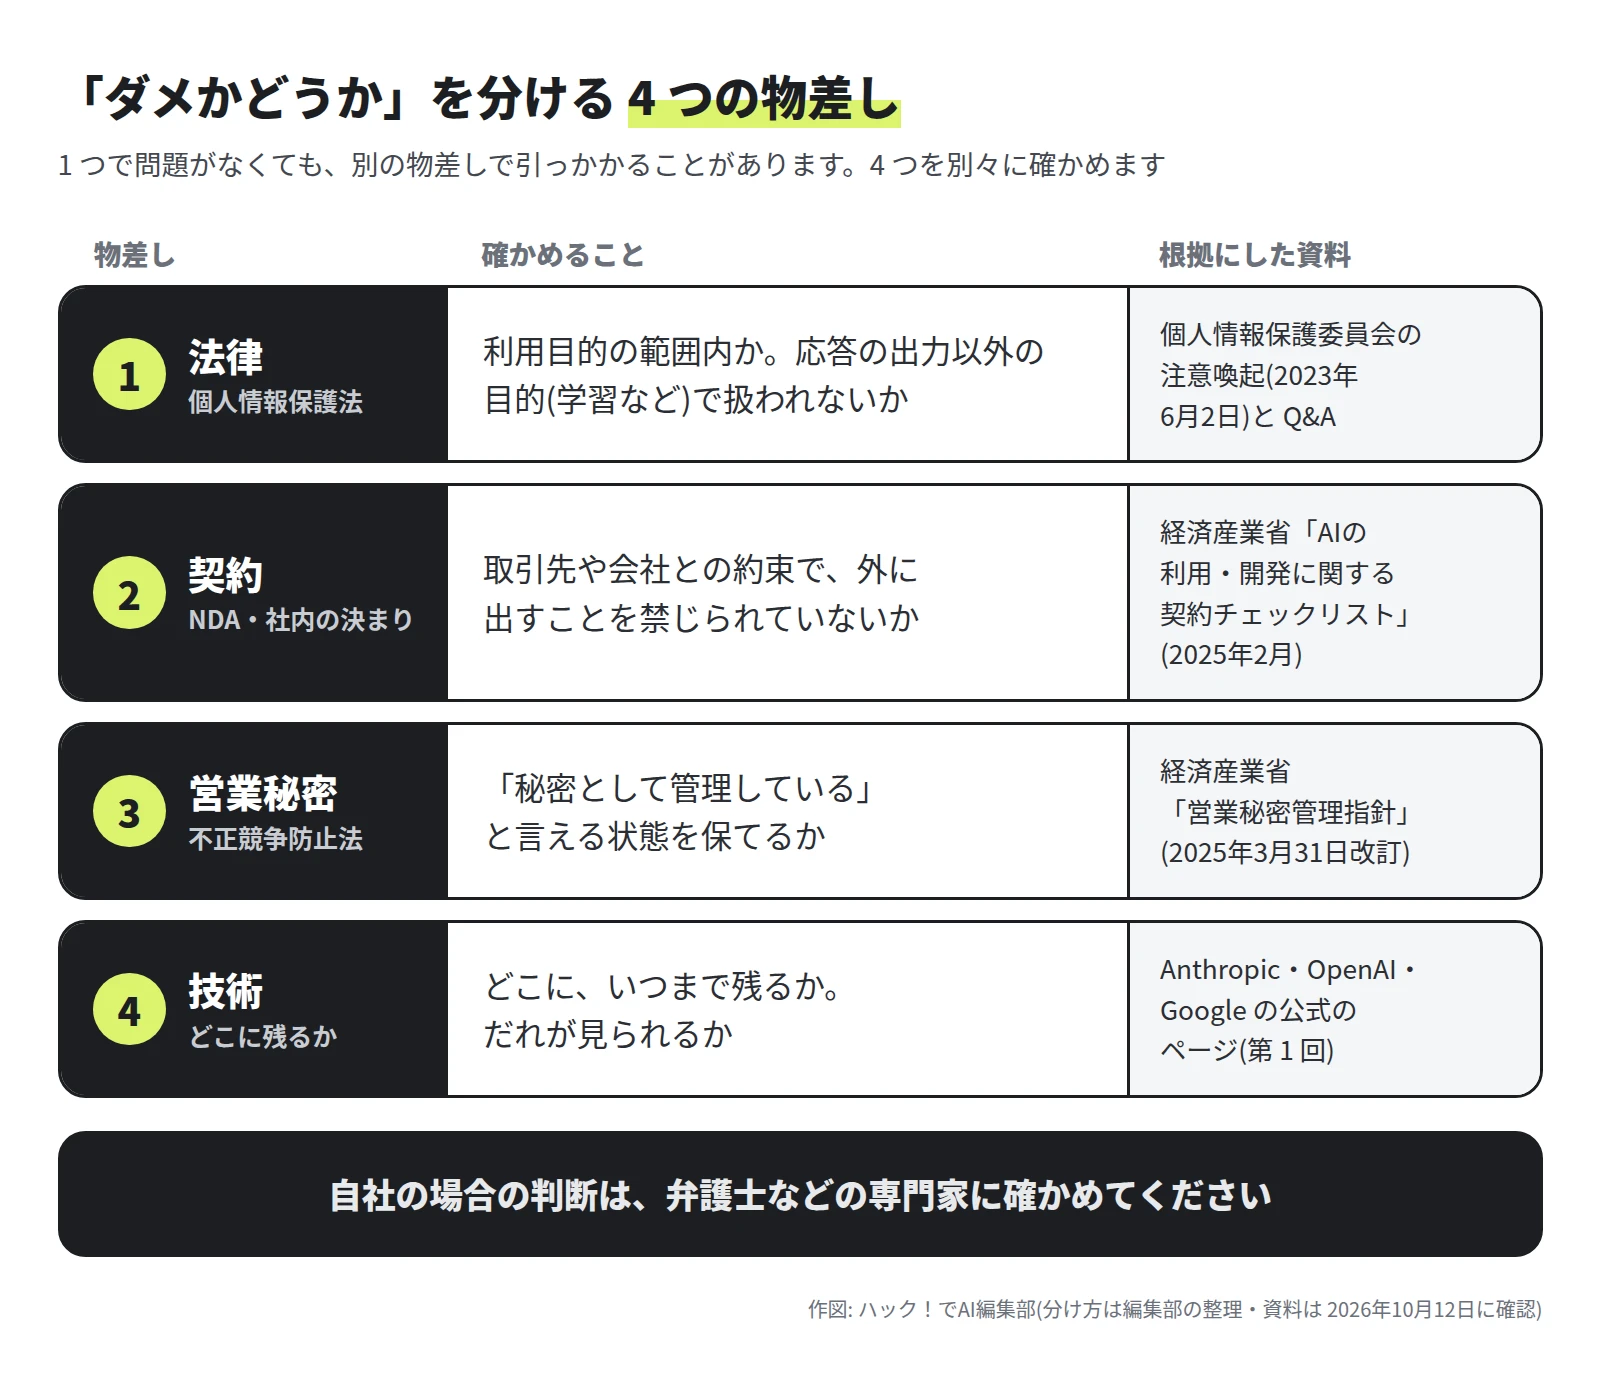
- 確かめることは 4 つに分かれます。法律(個人情報保護法)、契約(NDA や社内の決まり)、営業秘密(不正競争防止法)、技術(どこに残るか)です。
- 法律の面で整理がついても、契約で引っかかることがあります。4 つは別々に確かめます。
- パスワードと API キーは別の扱いです。送ったものは取り消せないので、入れません。
① 法律: 個人情報保護法
委員会が求めているのは、2 つの確認
個人情報保護委員会は 2023年6月2日に、「生成 AI サービスの利用に関する注意喚起等」を公表しました。事業者(個人情報取扱事業者)への注意点は、次の 2 つです。
① 個人情報取扱事業者が生成 AI サービスに個人情報を含むプロンプトを入力する場合には、特定された当該個人情報の利用目的を達成するために必要な範囲内であることを十分に確認すること。
② 個人情報取扱事業者が、あらかじめ本人の同意を得ることなく生成 AI サービスに個人データを含むプロンプトを入力し、当該個人データが当該プロンプトに対する応答結果の出力以外の目的で取り扱われる場合、当該個人情報取扱事業者は個人情報保護法の規定に違反することとなる可能性がある。そのため、このようなプロンプトの入力を行う場合には、当該生成 AI サービスを提供する事業者が、当該個人データを機械学習に利用しないこと等を十分に確認すること。
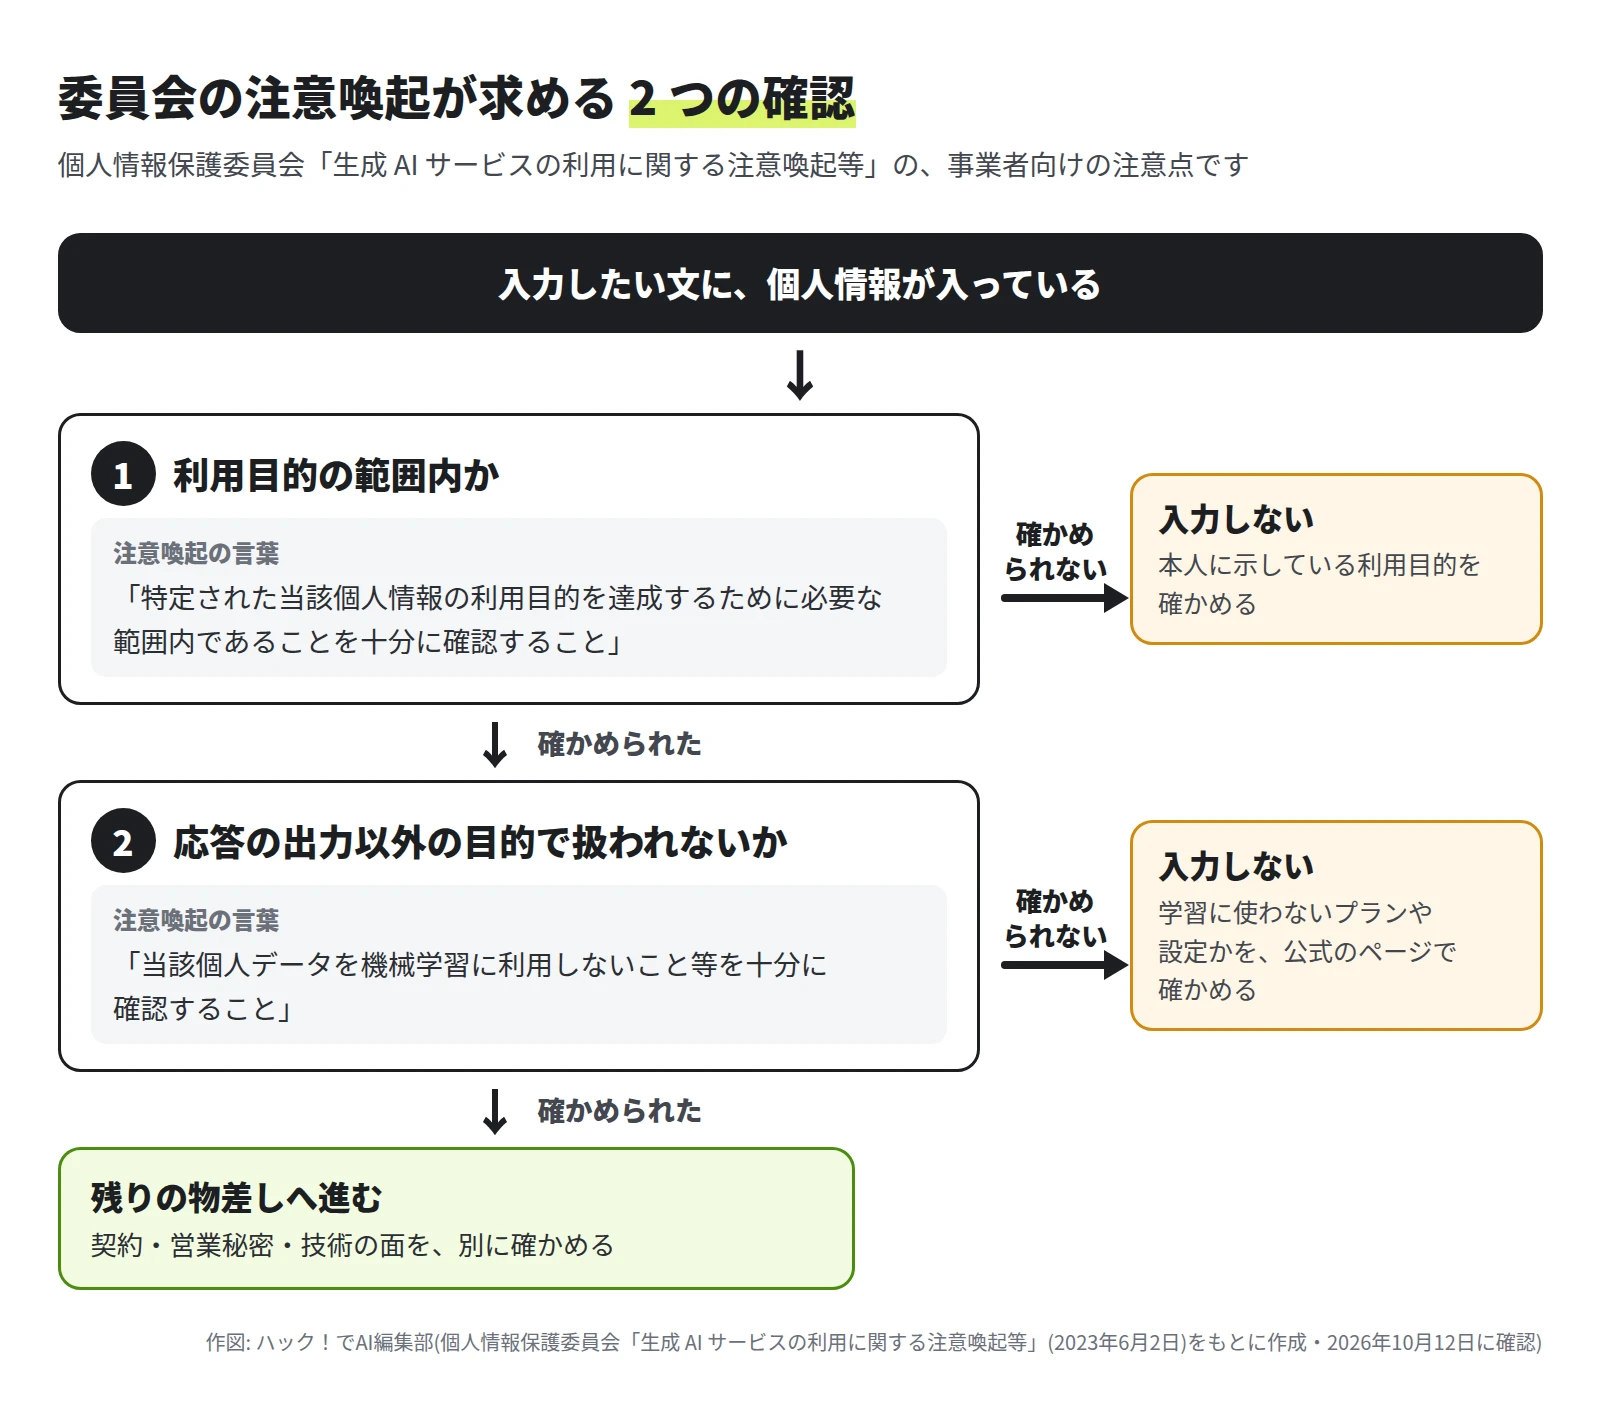
求められているのは、「利用目的の範囲内か」と「応答の出力以外の目的(機械学習など)で扱われないか」の確認です。利用目的による制限は、個人情報保護法の第 18 条に定めがあります。② の確認の手がかりには、第 1 回の表が使えます。個人向けのプランは学習の設定を自分で確かめる必要があり、法人向けのプランは既定で学習に使わないと各社が説明しています。ただし、注意喚起の言葉は「機械学習に利用しないこと等」です。学習に使わない設定だけで足りるかは、専門家に確かめる点です。
AI の会社に送ることは「提供」に当たるか
個人データを本人の同意なく第三者に提供することは、原則として禁じられています(第 27 条)。外部の事業者のクラウドサービスを使う場合について、委員会の Q&A(Q7-53)は、第三者提供や委託に当たるかの基準を次のように書いています。
クラウドサービスを提供する事業者において個人データを取り扱うこととなっているのかどうかが判断の基準となります。
事業者が個人データを取り扱わないこととなっている場合の例として、Q&A は「契約条項によって当該外部事業者がサーバに保存された個人データを取り扱わない旨が定められており、適切にアクセス制御を行っている場合等」を挙げています。
生成 AI サービスへの入力を名指しした項目は、Q&A(2025年7月1日更新)の PDF を編集部が検索した範囲では、見つかりませんでした。自社の使い方がどの整理になるかは、使うサービスの規約と使い方で変わります。専門家に確かめる点です。
外国の事業者に送るとき
AI の会社の多くは、外国の事業者です。たとえば Anthropic は、法人向けの製品のデータを米国に保存すると説明しています。委員会の Q&A(Q10-25)は、外国の事業者のクラウドサービスを使い、事業者が個人データを取り扱わないこととなっている場合について、次のことを求めています。
- その外国の個人情報の保護に関する制度などを把握したうえで、安全管理措置を講じる
- 事業者が所在する外国の名称と、サーバーが所在する外国の名称を明らかにし、講じた措置の内容を、本人の知り得る状態に置く
委託に当たる場合の考え方はQ10-24 に、外国にある第三者への提供の制限は第 28 条にあります。
病歴などの情報は、さらに慎重に
個人情報保護法は、病歴など、扱いに特に配慮が要る情報を「要配慮個人情報」と定めています(第 2 条第 3 項)。
2026年9月3日、RIZAP 株式会社は、社員が個人で使っている外部の生成 AI サービスに、顧客の情報を誤ってアップロードしたと発表しました。対象のデータには、氏名や保険証の記号番号のほか、疾患の情報などの要配慮個人情報が含まれていました。委託元の 1 つである全国土木建築国民健康保険組合は、対象を 19,996 名分(うち同組合の分は 1,167 名分)と公表しています。RIZAP は、個人情報保護委員会への報告を終えたことと、AI の会社への照会の結果、学習に利用された可能性はないと判断していることも発表しています。
会社が業務での利用を認めていないサービスに、扱いに特に配慮が要る情報が入った例です。
2026年の改正は、細かい決まりが検討中
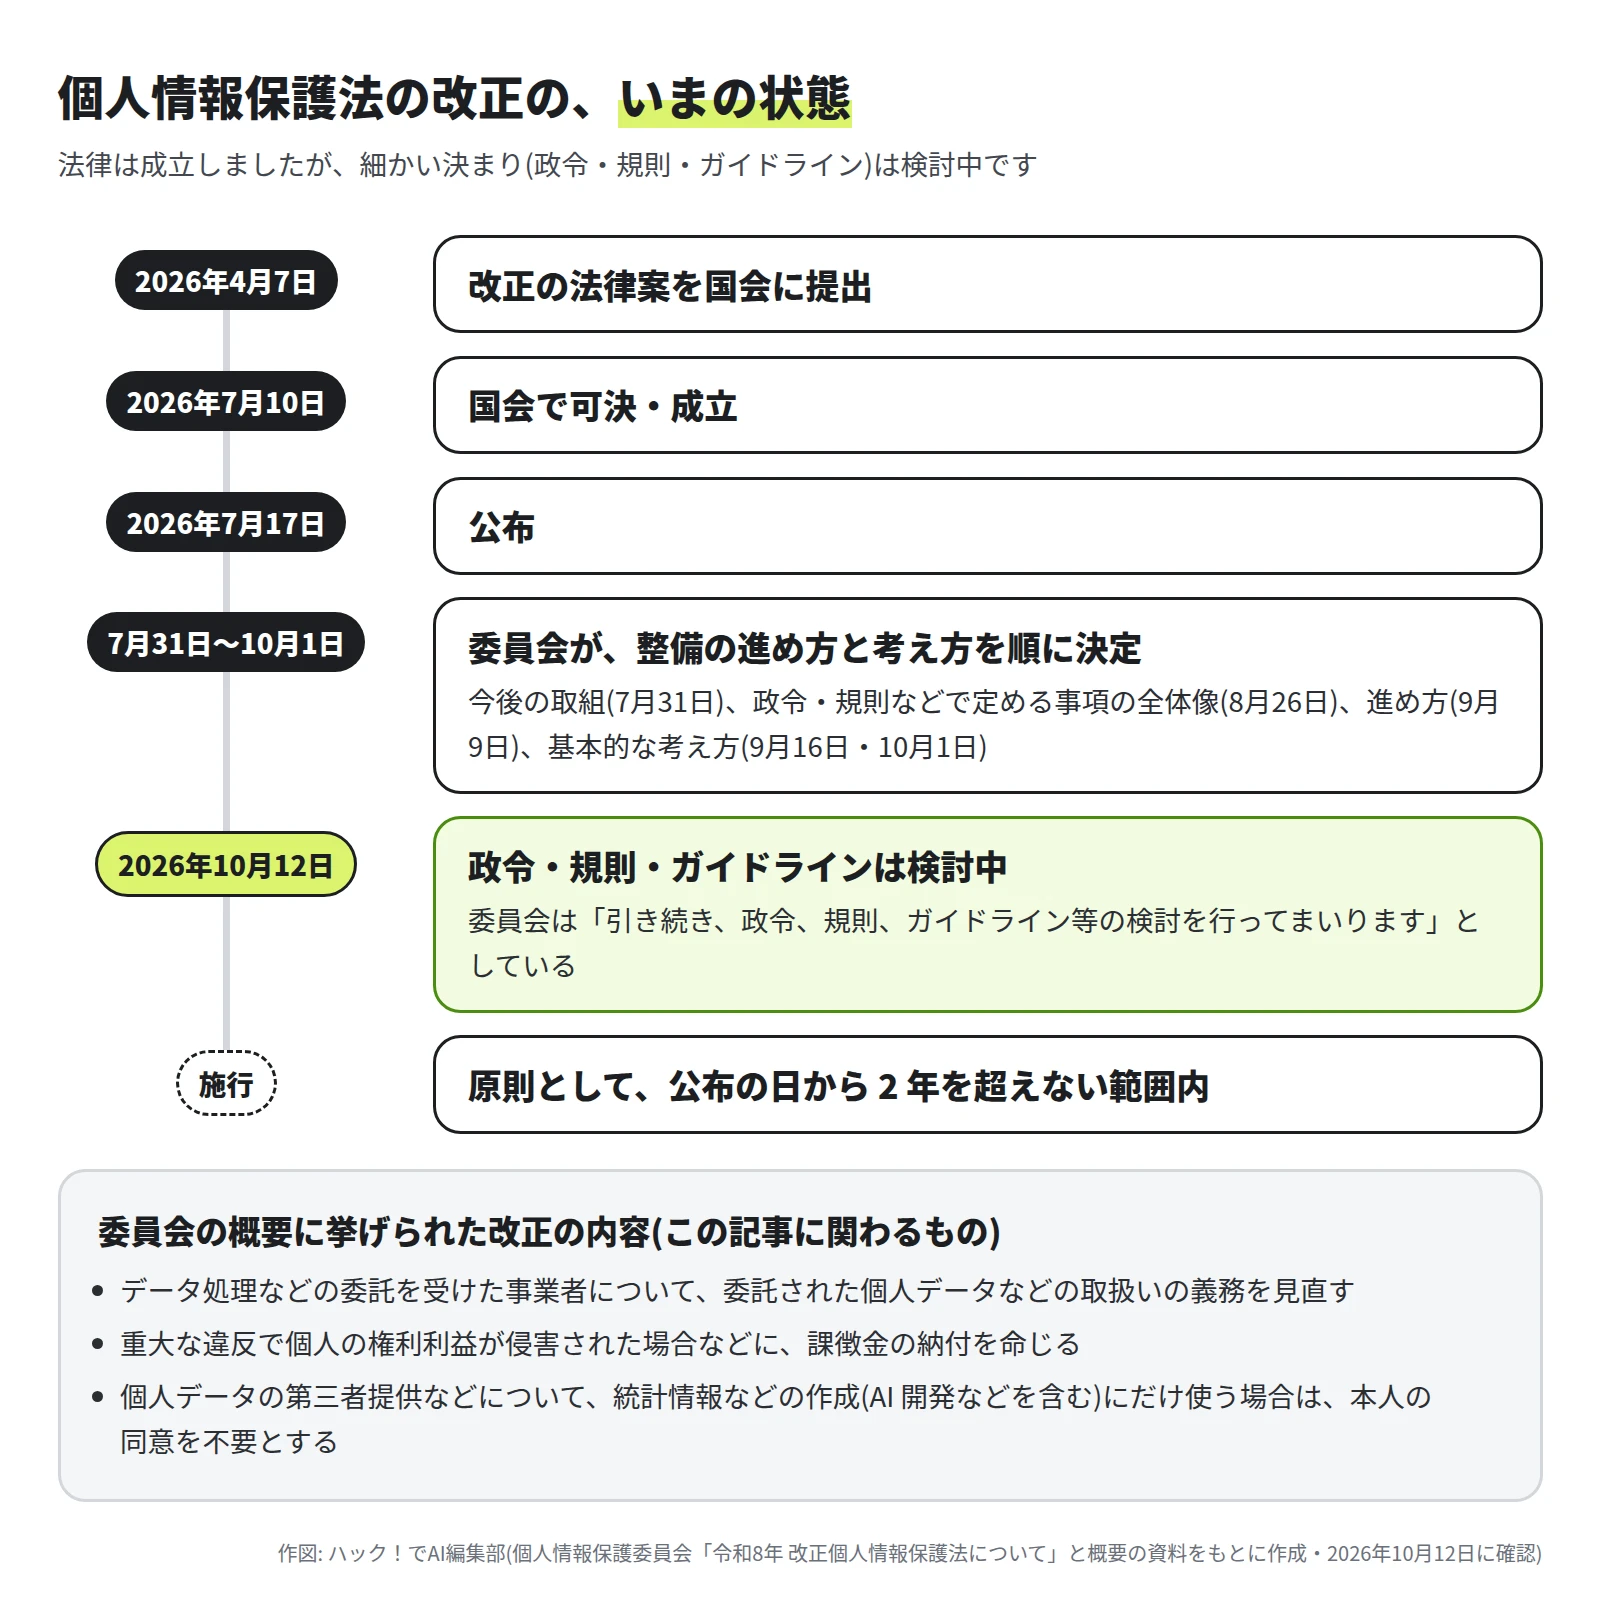
個人情報保護法の改正法は、2026年7月10日に成立し、7月17日に公布されました。施行は「原則として公布の日から起算して2年を超えない範囲内」です。委員会の概要には、データ処理などの委託を受けた事業者の義務の見直しや、課徴金の制度が挙げられています。政令・規則・ガイドラインは、2026年10月12日の時点で検討が続いています。AI のサービスへの入力にどう関わるかは、これらが決まってから確かめることになります。
② 契約: 取引先との約束と、社内の決まり
取引先との秘密保持契約(NDA)
経済産業省の「AIの利用・開発に関する契約チェックリスト」(2025年2月)は、入力した情報(インプット)が AI の学習に使われる場合のリスクの 1 つとして、次のように書いています。
第三者との契約で秘密保持義務等の外部提供禁止義務を負う情報をインプットとして提供する場合、契約内容次第ではそのような行為が契約違反となるおそれがある
同じ資料の注は、個人情報保護法の上では委託として整理できる場合でも、「秘密保持契約等においてこのような例外規定が存在しない場合には、インプットの提供が契約違反を構成し得る」としています。学習に使われない場合については、リスクは低減されていることが少なくないとしたうえで、入力する内容を慎重に判断するよう求めています。
法律とは別に、契約の文言を確かめる必要がある、ということです。取引先から預かった情報は、契約を読むまで入れません。分からなければ、取引先に確かめます。
社内の決まり
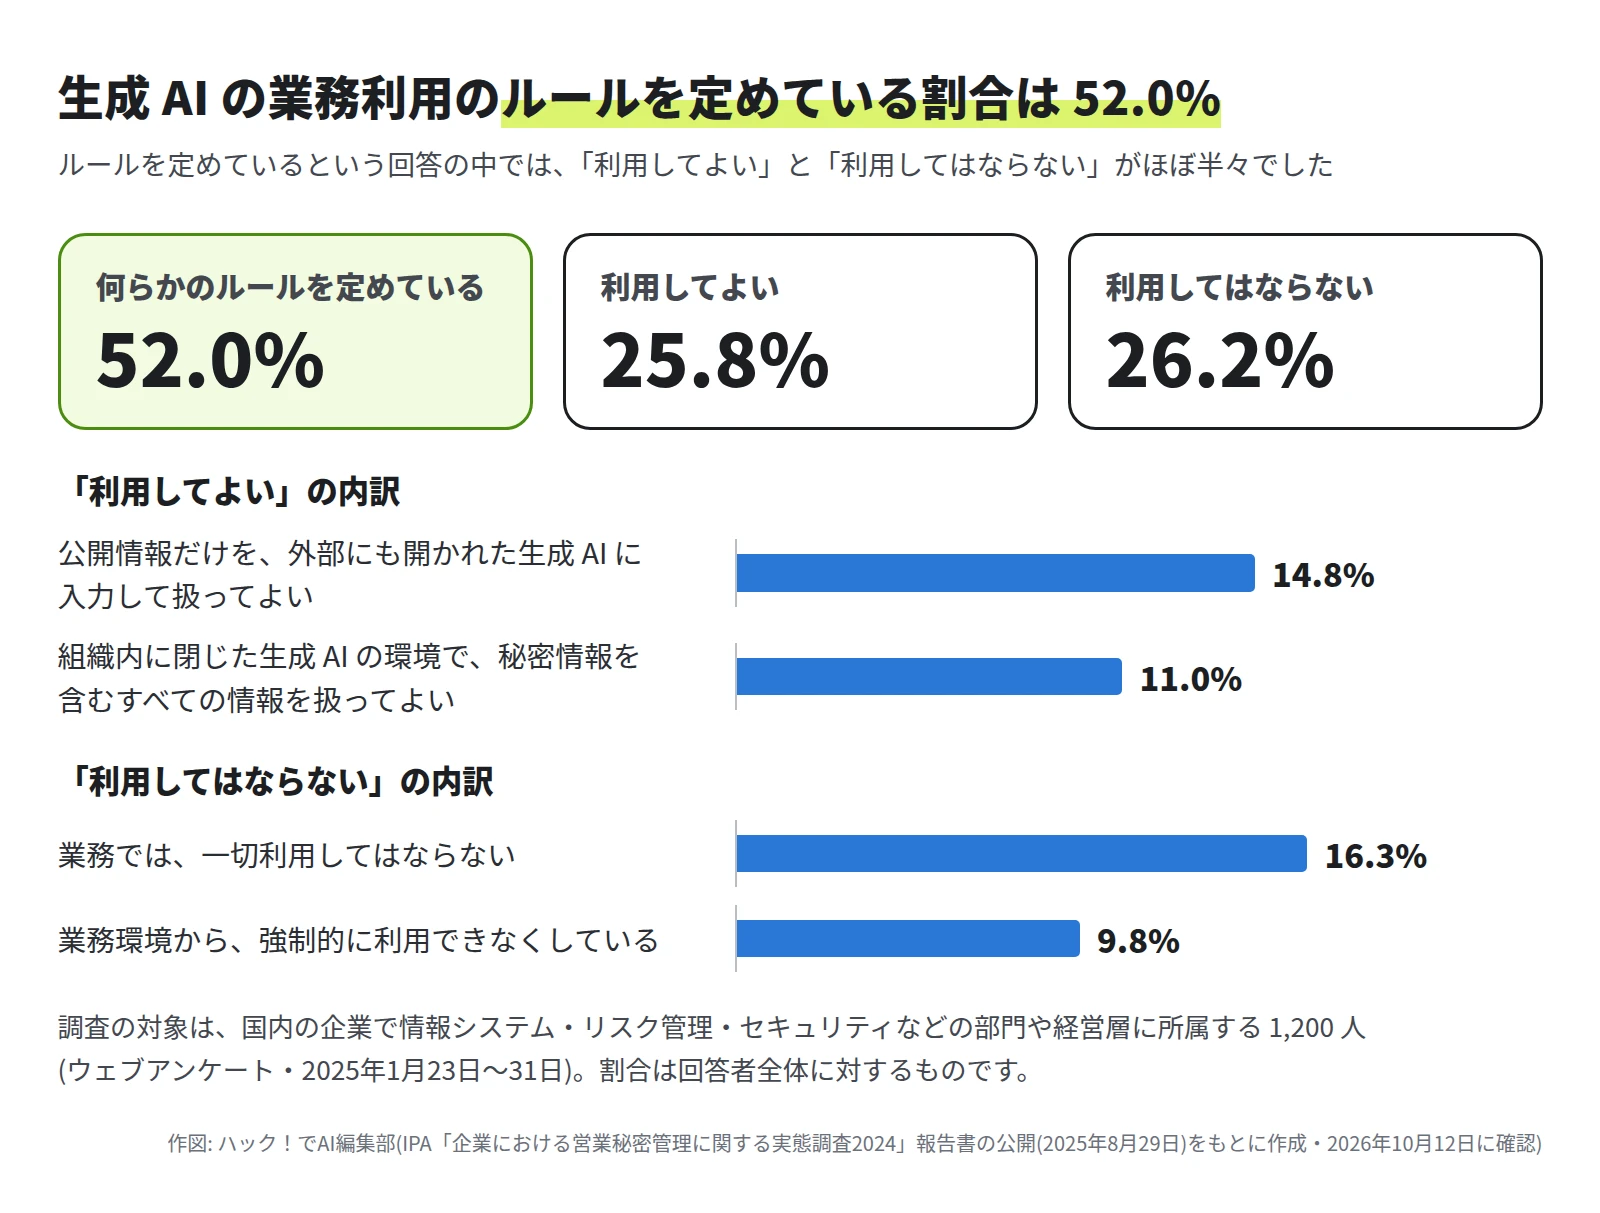
IPA(情報処理推進機構)の「企業における営業秘密管理に関する実態調査2024」では、生成 AI の業務利用について、何らかのルールを定めている割合は 52.0% でした。「利用してよい」が 25.8%、「利用してはならない」が 26.2% です。
自分の会社はどちらなのか、認められているのはどのサービスで、どの情報までなのかを、就業規則や情報管理の決まりで確かめます。
③ 営業秘密: 不正競争防止法
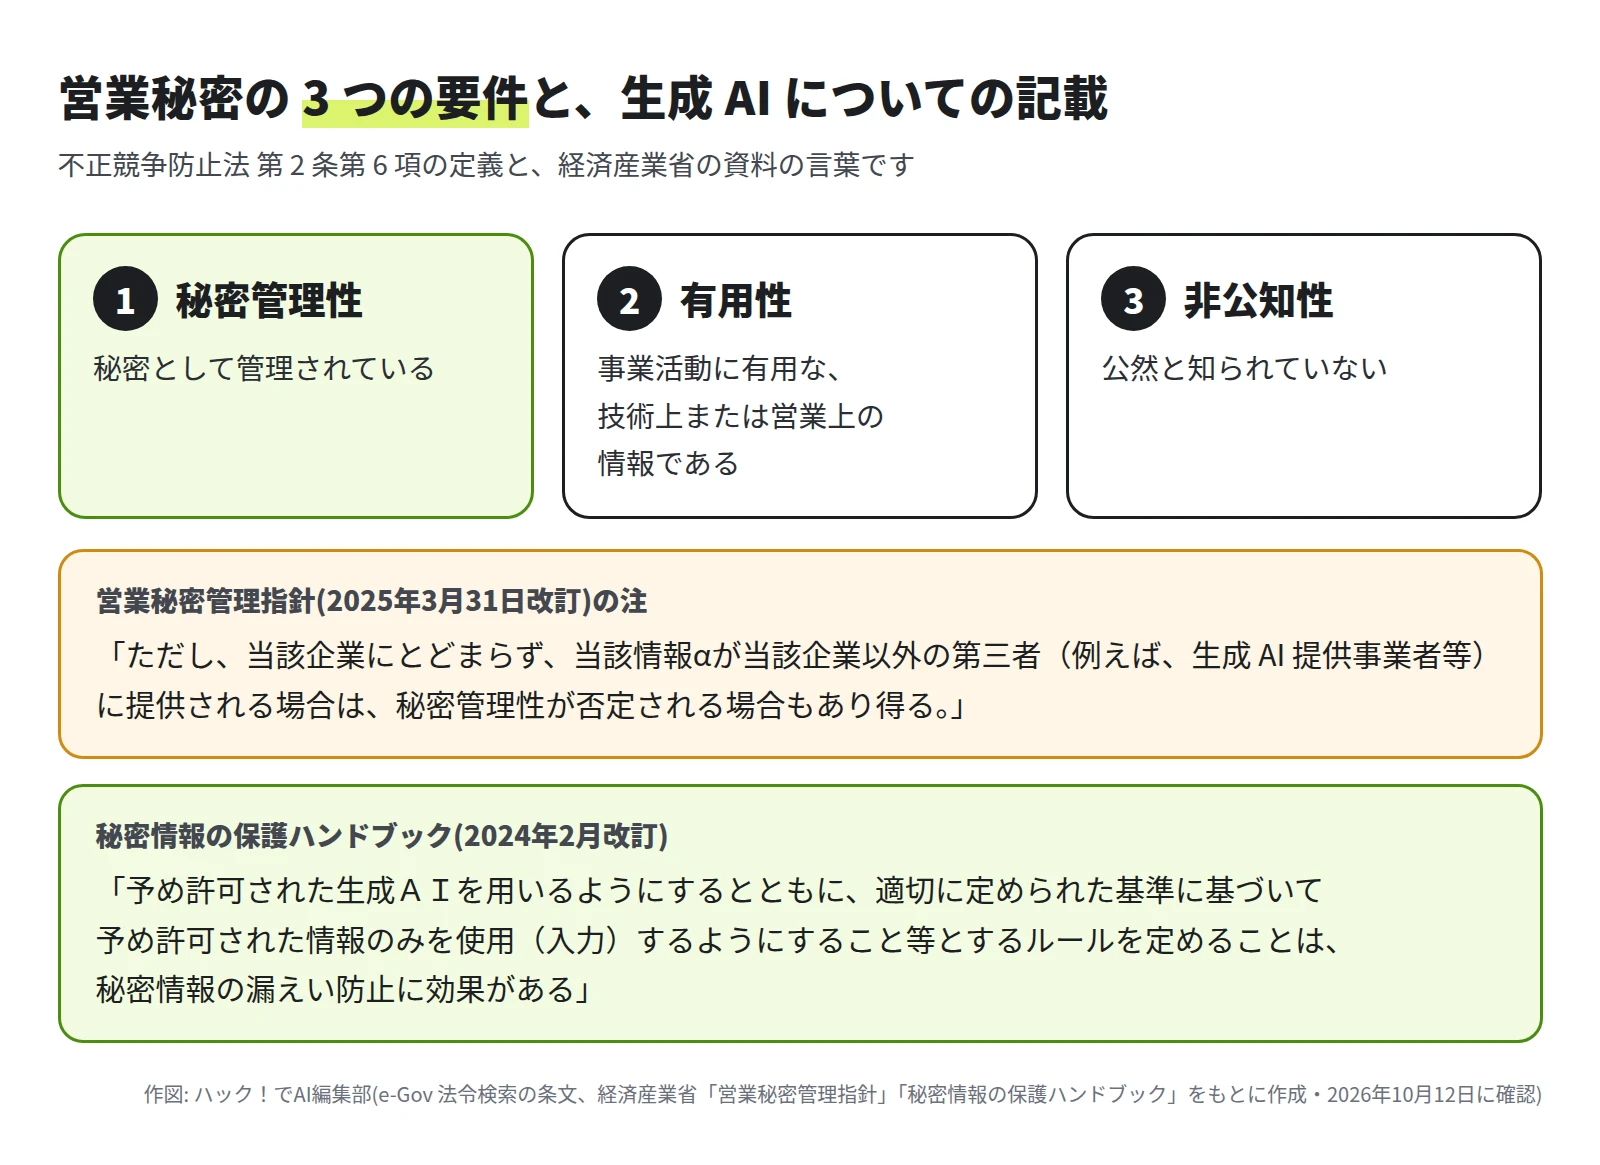
不正競争防止法は、営業秘密を「秘密として管理されている生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報であって、公然と知られていないもの」と定めています(第 2 条第 6 項)。秘密として管理されていること(秘密管理性)が、保護を受ける条件の 1 つです。
経済産業省の「営業秘密管理指針」(2025年3月31日改訂)は、社内のある部署などで秘密として管理している情報を生成 AI に利用し、その部署でその情報が AI の生成物として出力された場合を取り上げています。その部署で秘密として管理されているのであれば、出力されたことだけで秘密管理性が否定されることはない、という考えです。そのうえで、注に次のように書いています。
ただし、当該企業にとどまらず、当該情報αが当該企業以外の第三者(例えば、生成 AI 提供事業者等)に提供される場合は、秘密管理性が否定される場合もあり得る。
どんな場合に否定されるのかは、この注には書かれていません。一方、同省の「秘密情報の保護ハンドブック」は、あらかじめ許可された生成 AI を使い、決められた基準であらかじめ許可された情報だけを入力するルールを定めることが、秘密情報の漏えい防止に効果があるとしています。
会社として「使ってよい AI」と「入れてよい情報」を決めておくことが、出発点になります。
④ 技術: どこに残るか
技術の面は、第 1 回でたどりました。要点は 3 つです。
- 学習に使わない設定やプランでも、保存は続く
- 手元で動く道具は、会話の記録を手元にも残す
- 貼らなくても、AI が読んだファイルやコマンドの結果は送られる
AI が読んだ文章に仕込まれた指示に従ってしまう危険(プロンプトインジェクション)は、AI コーディングの道具を安全に使うで説明しています。
当事者が公式に発表した出来事
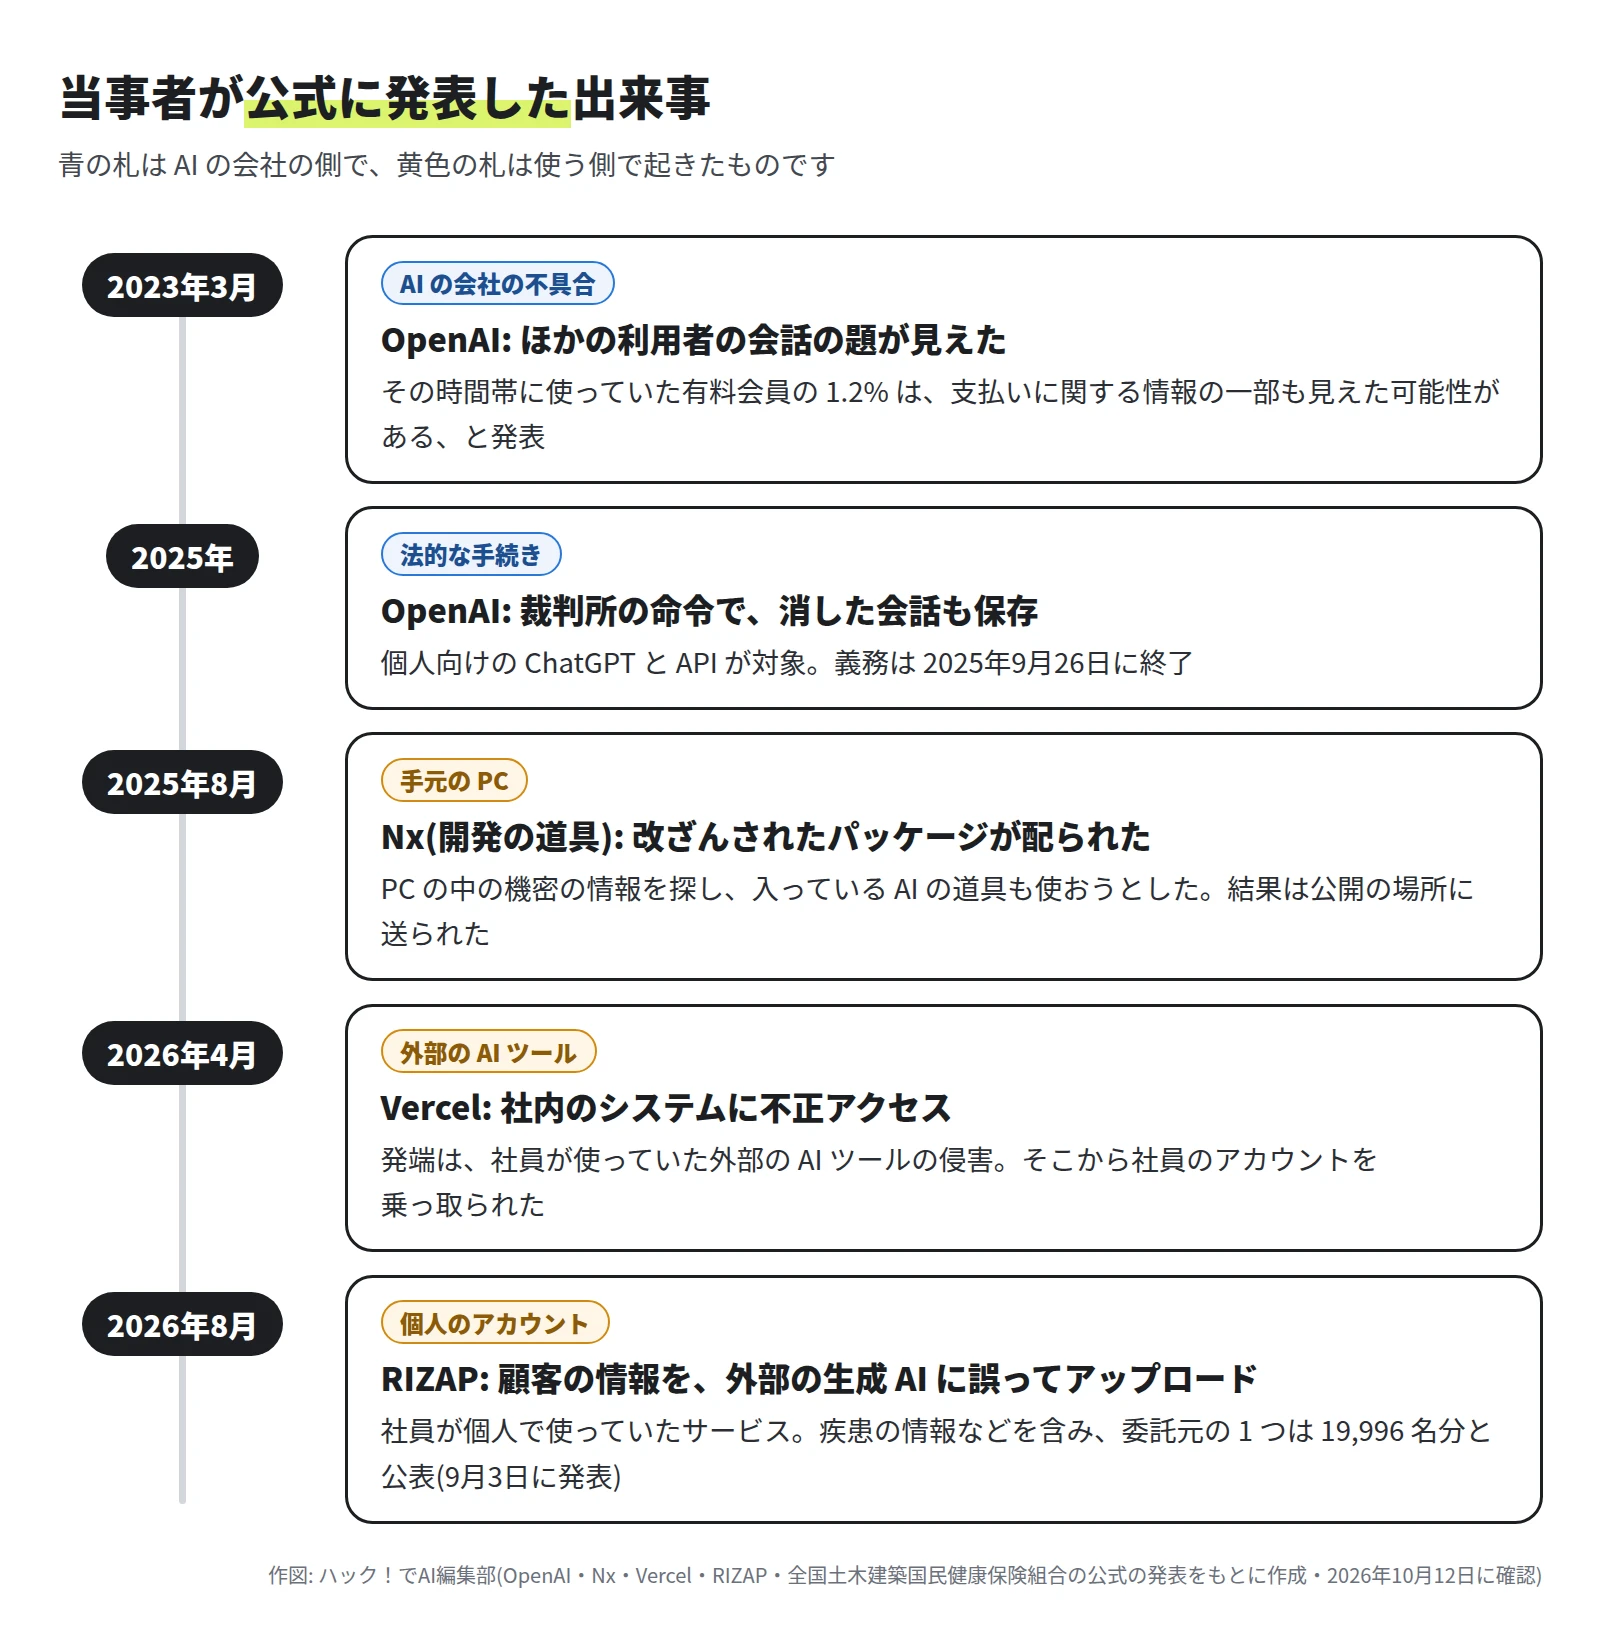
当事者の公式の発表で確かめられた出来事だけを並べました。報道だけが根拠のものは載せていません。AI の会社の側で起きたもの(不具合・裁判所の命令)もあれば、使う側で起きたもの(個人のアカウント・外部の AI ツール・手元の PC)もあります。使う側の出来事は、AI の会社のプランや設定とは別のところで起きています。
早見表: 情報の種類ごとに、先に確かめること
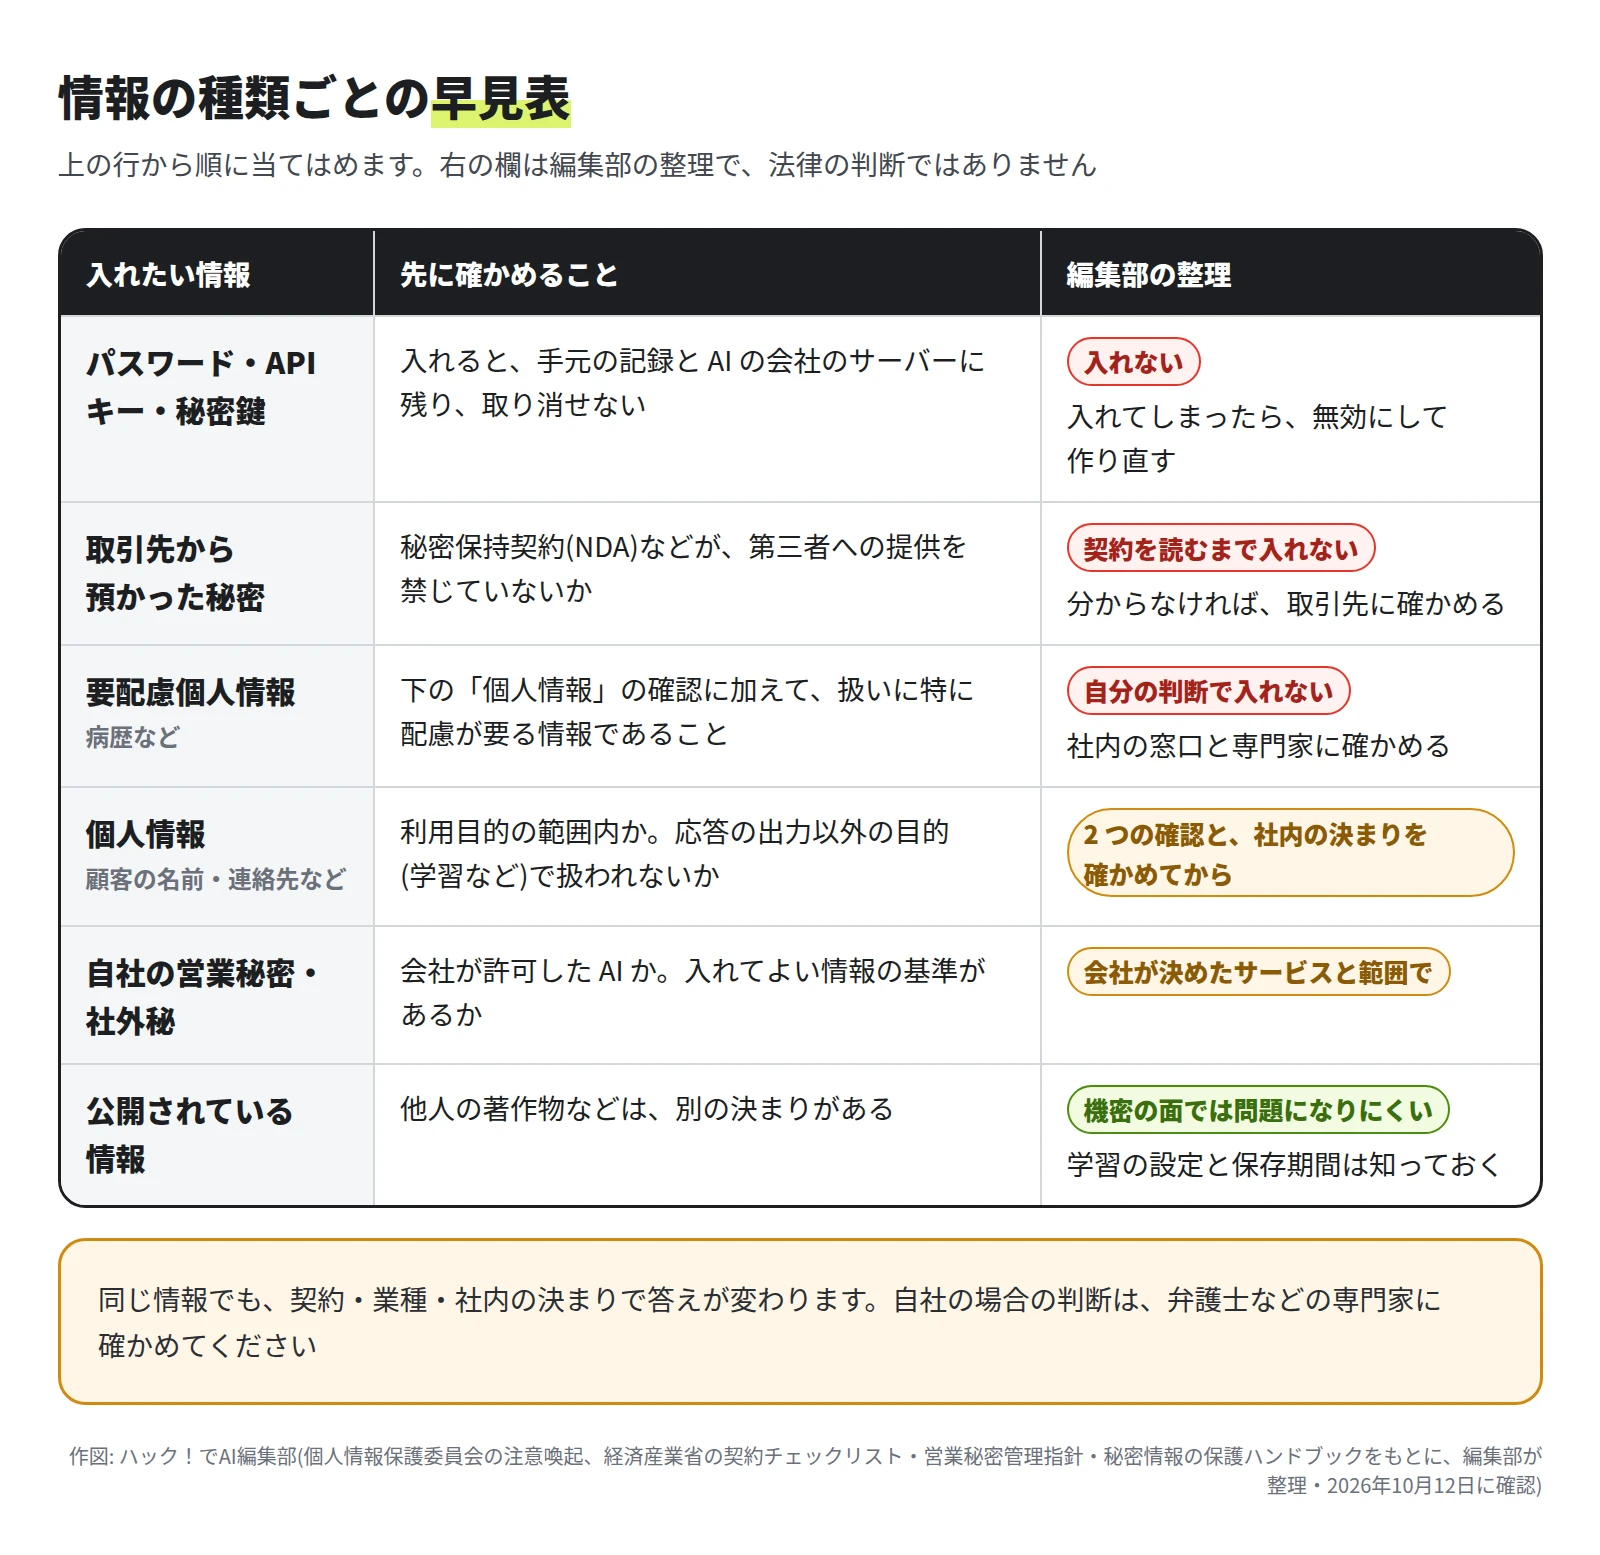
表の右の欄は、ここまでの資料をもとにした編集部の整理です。法律の判断ではありません。同じ情報でも、契約・業種・社内の決まりで答えが変わります。
パスワードと API キーは入れない
パスワードや API キーは、送ったあとで送らなかったことにはできません。第 1 回で見たとおり、手元の記録と AI の会社のサーバーに残ります。残っていないことを確かめて回るより、キーを無効にして作り直すほうが確実です。Vercel も 2026年4月の発表で、読まれた可能性のあるキーは漏れたものとして扱い、優先して作り直すよう案内しています。
編集部でも、AI に作業を頼むときの決まりに「秘密(API キー・パスワード)の値は画面にもコマンドにも出さない。キーの入ったファイルは開かない」と書いています。
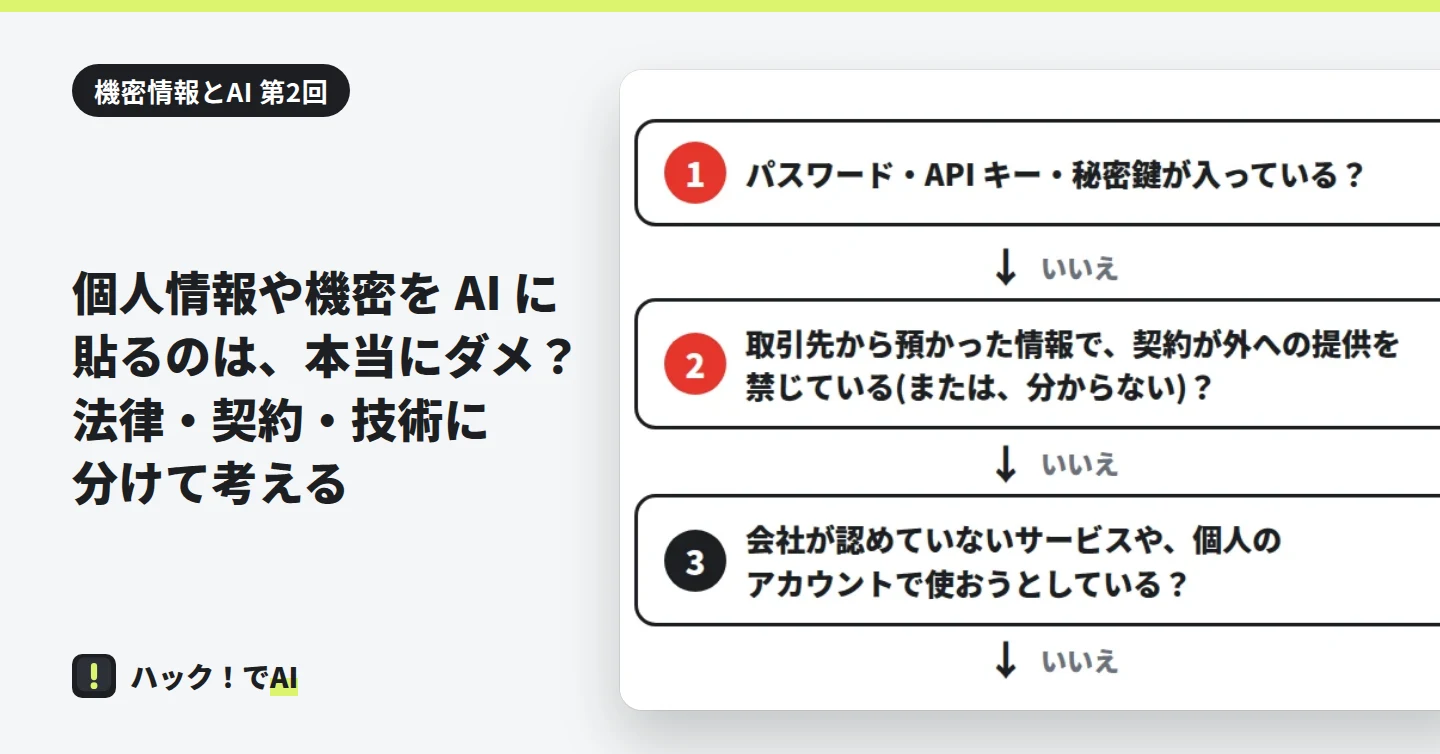
判断の流れ
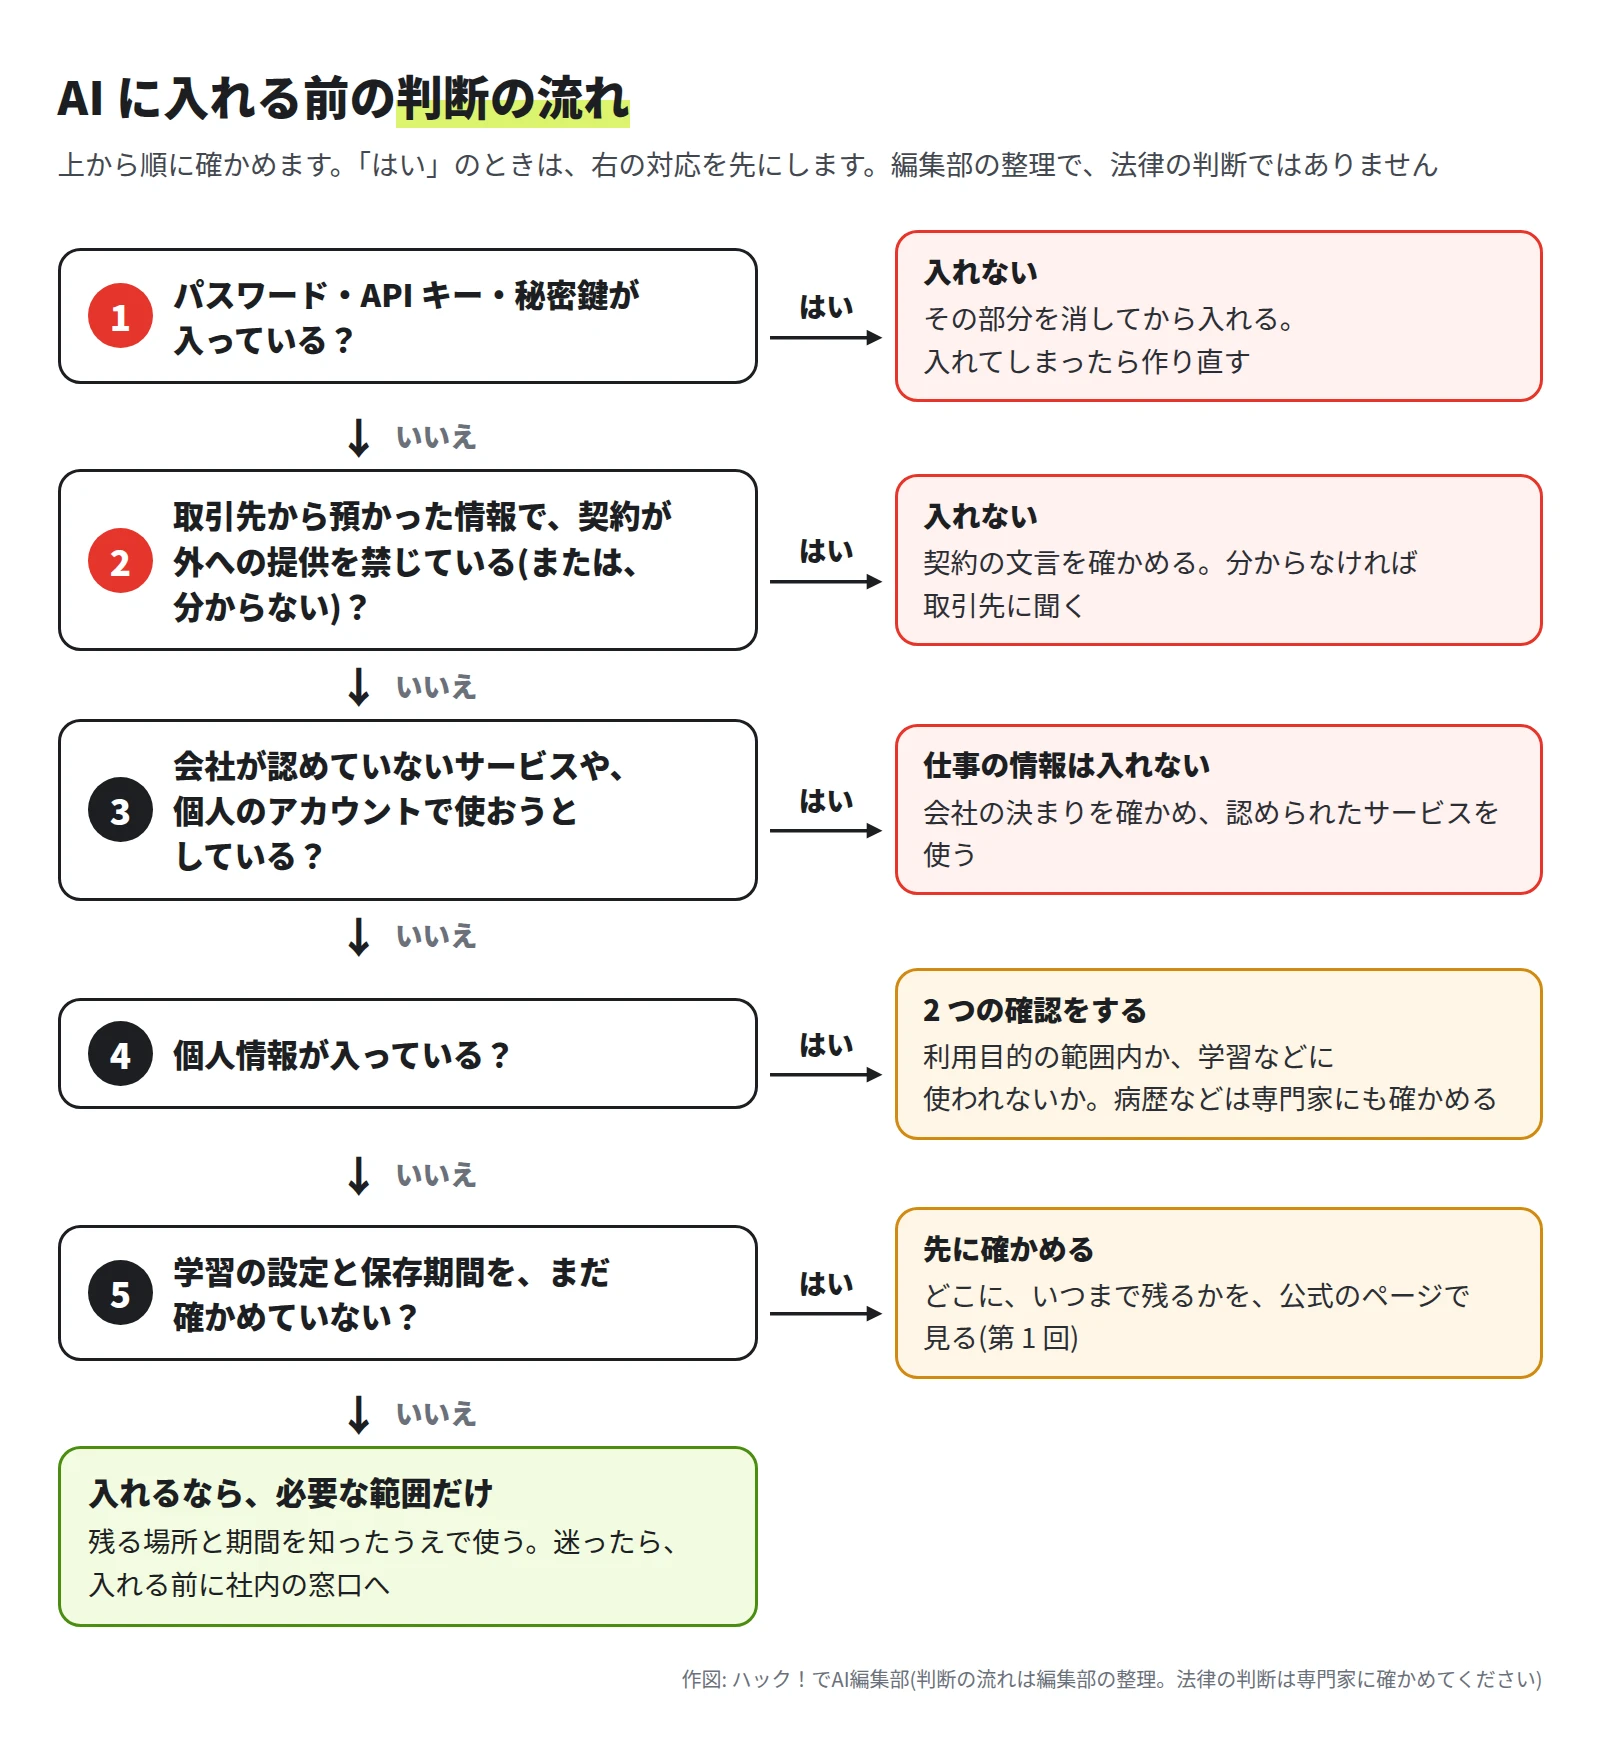
流れ図は、止まる理由がはっきりしているものを上に置いています。パスワードと、取引先との契約です。そのあとで、会社の決まり、個人情報の 2 つの確認、学習の設定と保存期間を確かめます。
この流れも編集部の整理です。最後まで進んでも、「入れてよい」という法律の判断にはなりません。迷ったら、入れる前に社内の窓口に確かめてください。
専門家に確かめること
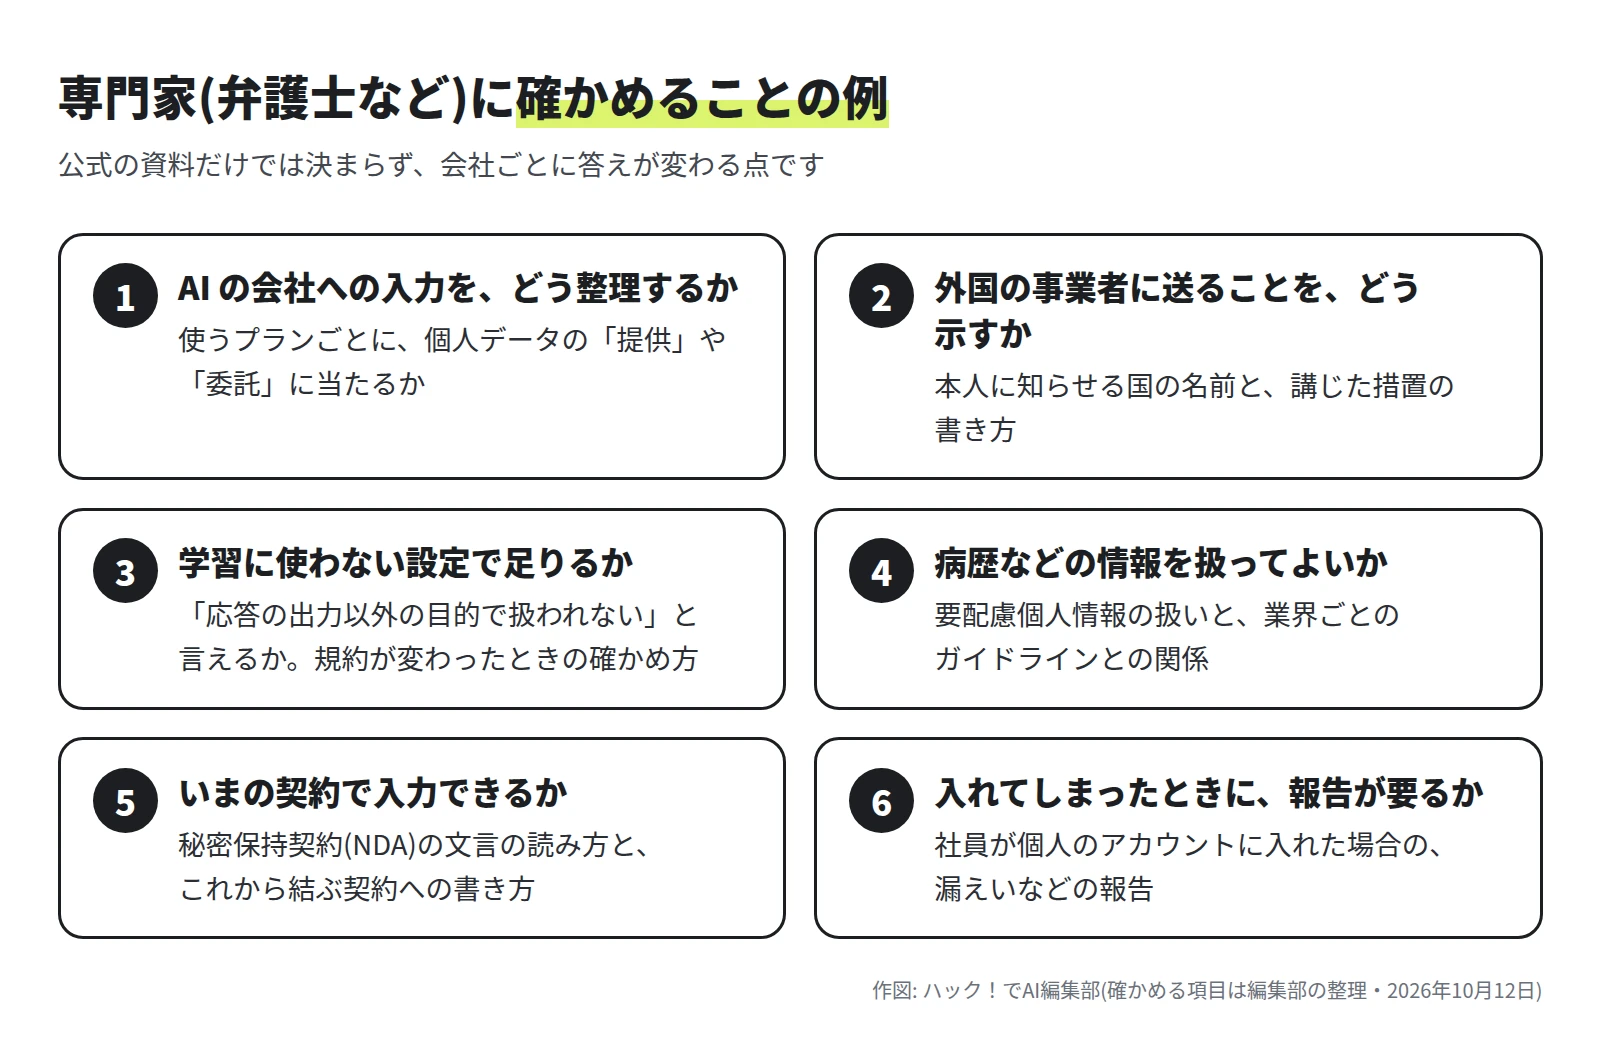
資料を読んでも決まらない点は、上の 6 つのように残ります。会社として使い方を決めるときは、弁護士などの専門家に確かめてください。
次の回のそれでも機密を AI で扱いたいときの方法 手間の小さい順に 6 つでは、AI に見せる量を減らす方法や、設定で守る方法を説明します。
参考にした公式の情報
- 個人情報保護委員会「生成 AI サービスの利用に関する注意喚起等」(2023年6月2日)
- 個人情報保護委員会「『個人情報の保護に関する法律についてのガイドライン』に関するQ&A」(2025年7月1日更新)
- 個人情報保護委員会 Q&A「Q7-53」(クラウドサービスと第三者提供・委託)
- 個人情報保護委員会 Q&A「Q10-24」(外国にある第三者への委託)
- 個人情報保護委員会 Q&A「Q10-25」(外国にある第三者の提供するクラウドサービス)
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- 個人情報保護委員会事務局「個人情報保護法等の一部を改正する法律について」(2026年7月)
- e-Gov 法令検索「個人情報の保護に関する法律」
- e-Gov 法令検索「不正競争防止法」
- 経済産業省「AIの利用・開発に関する契約チェックリスト」の公表のページ(2025年2月18日)
- 経済産業省「AIの利用・開発に関する契約チェックリスト」(2025年2月)
- 経済産業省「営業秘密管理指針」(最終改訂 2025年3月31日)
- 経済産業省「秘密情報の保護ハンドブック」(最終改訂 2024年2月)
- IPA「『企業における営業秘密管理に関する実態調査2024』報告書の公開」(2025年8月29日)
- RIZAP「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)
- 全国土木建築国民健康保険組合「特定保健指導委託業者における個人情報の不適切な取扱いに関するご報告とお詫び」
- OpenAI「March 20 ChatGPT outage: Here's what happened」(2023年3月24日)
- OpenAI「How we're responding to The New York Times' data demands in order to protect user privacy」
- Nx「S1ngularity - What Happened, How We Responded, What We Learned」(2025年9月5日)
- Vercel「Vercel April 2026 security incident」
- Anthropic Privacy Center「Where are your servers located?」
執筆者
株式会社Game 代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。
この記事は、Claude Code を使って執筆しました。画面の画像は、検証環境で実際に操作して撮影したものです(引用の画像は出典を記載しています)。内容の誤りはお問い合わせからお知らせください。
連載
機密情報とAI全 3 回の目次
- 1AI に貼った機密は、どこへ行き、どこに残る? 経路と保存期間をたどる
- 2個人情報や機密を AI に貼るのは、本当にダメ? 法律・契約・技術に分けて考える(この記事)
- 3それでも機密を AI で扱いたいときの方法 手間の小さい順に 6 つ